Einstellungen
Öffnen: AImori-Symbol in der Symbolleiste → Zahnrad Einstellungen, oder chrome://extensions bzw. edge://extensions → AImori → Details → Erweiterungsoptionen.
Auf dieser Seite
- Sechs Bereiche im Menü links, oben das Suchfeld «Einstellungen durchsuchen».
- Änderungen werden sofort gespeichert – es gibt keinen Speichern-Knopf.
- Was Ihre Organisation per Richtlinie festlegt, ist gesperrt und mit «🔒 Von Ihrer Organisation festgelegt» markiert.
Übersicht
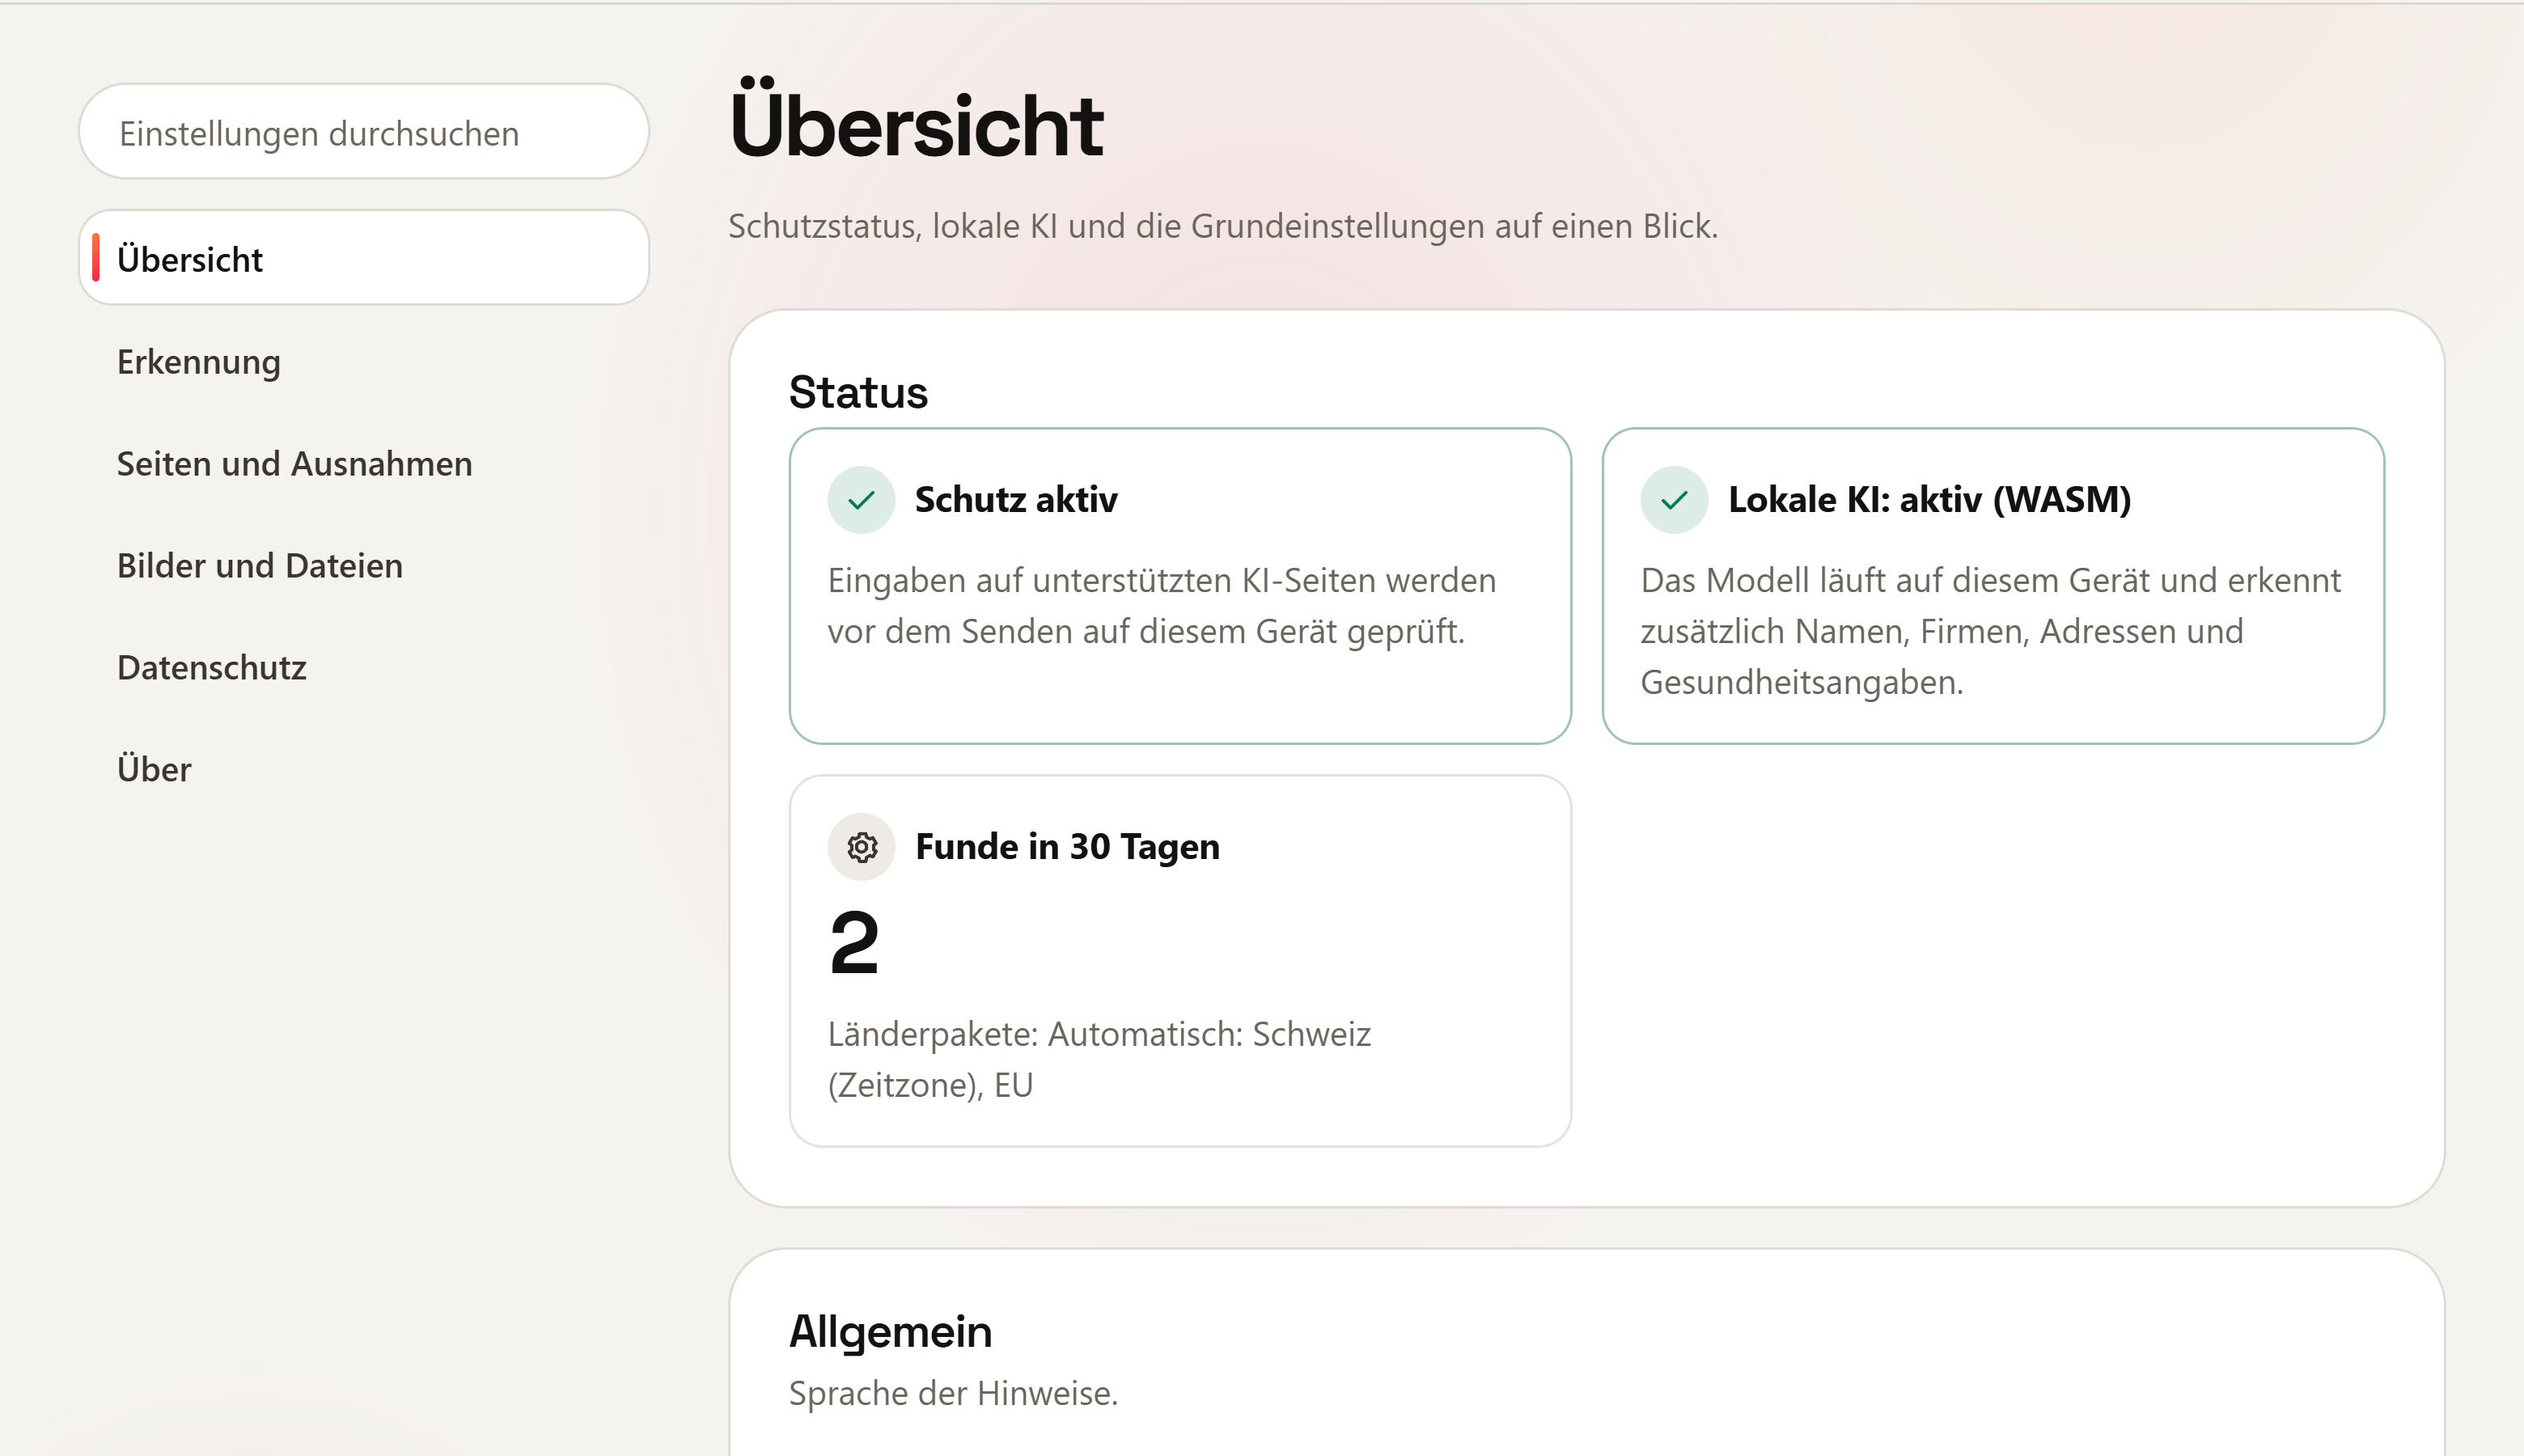
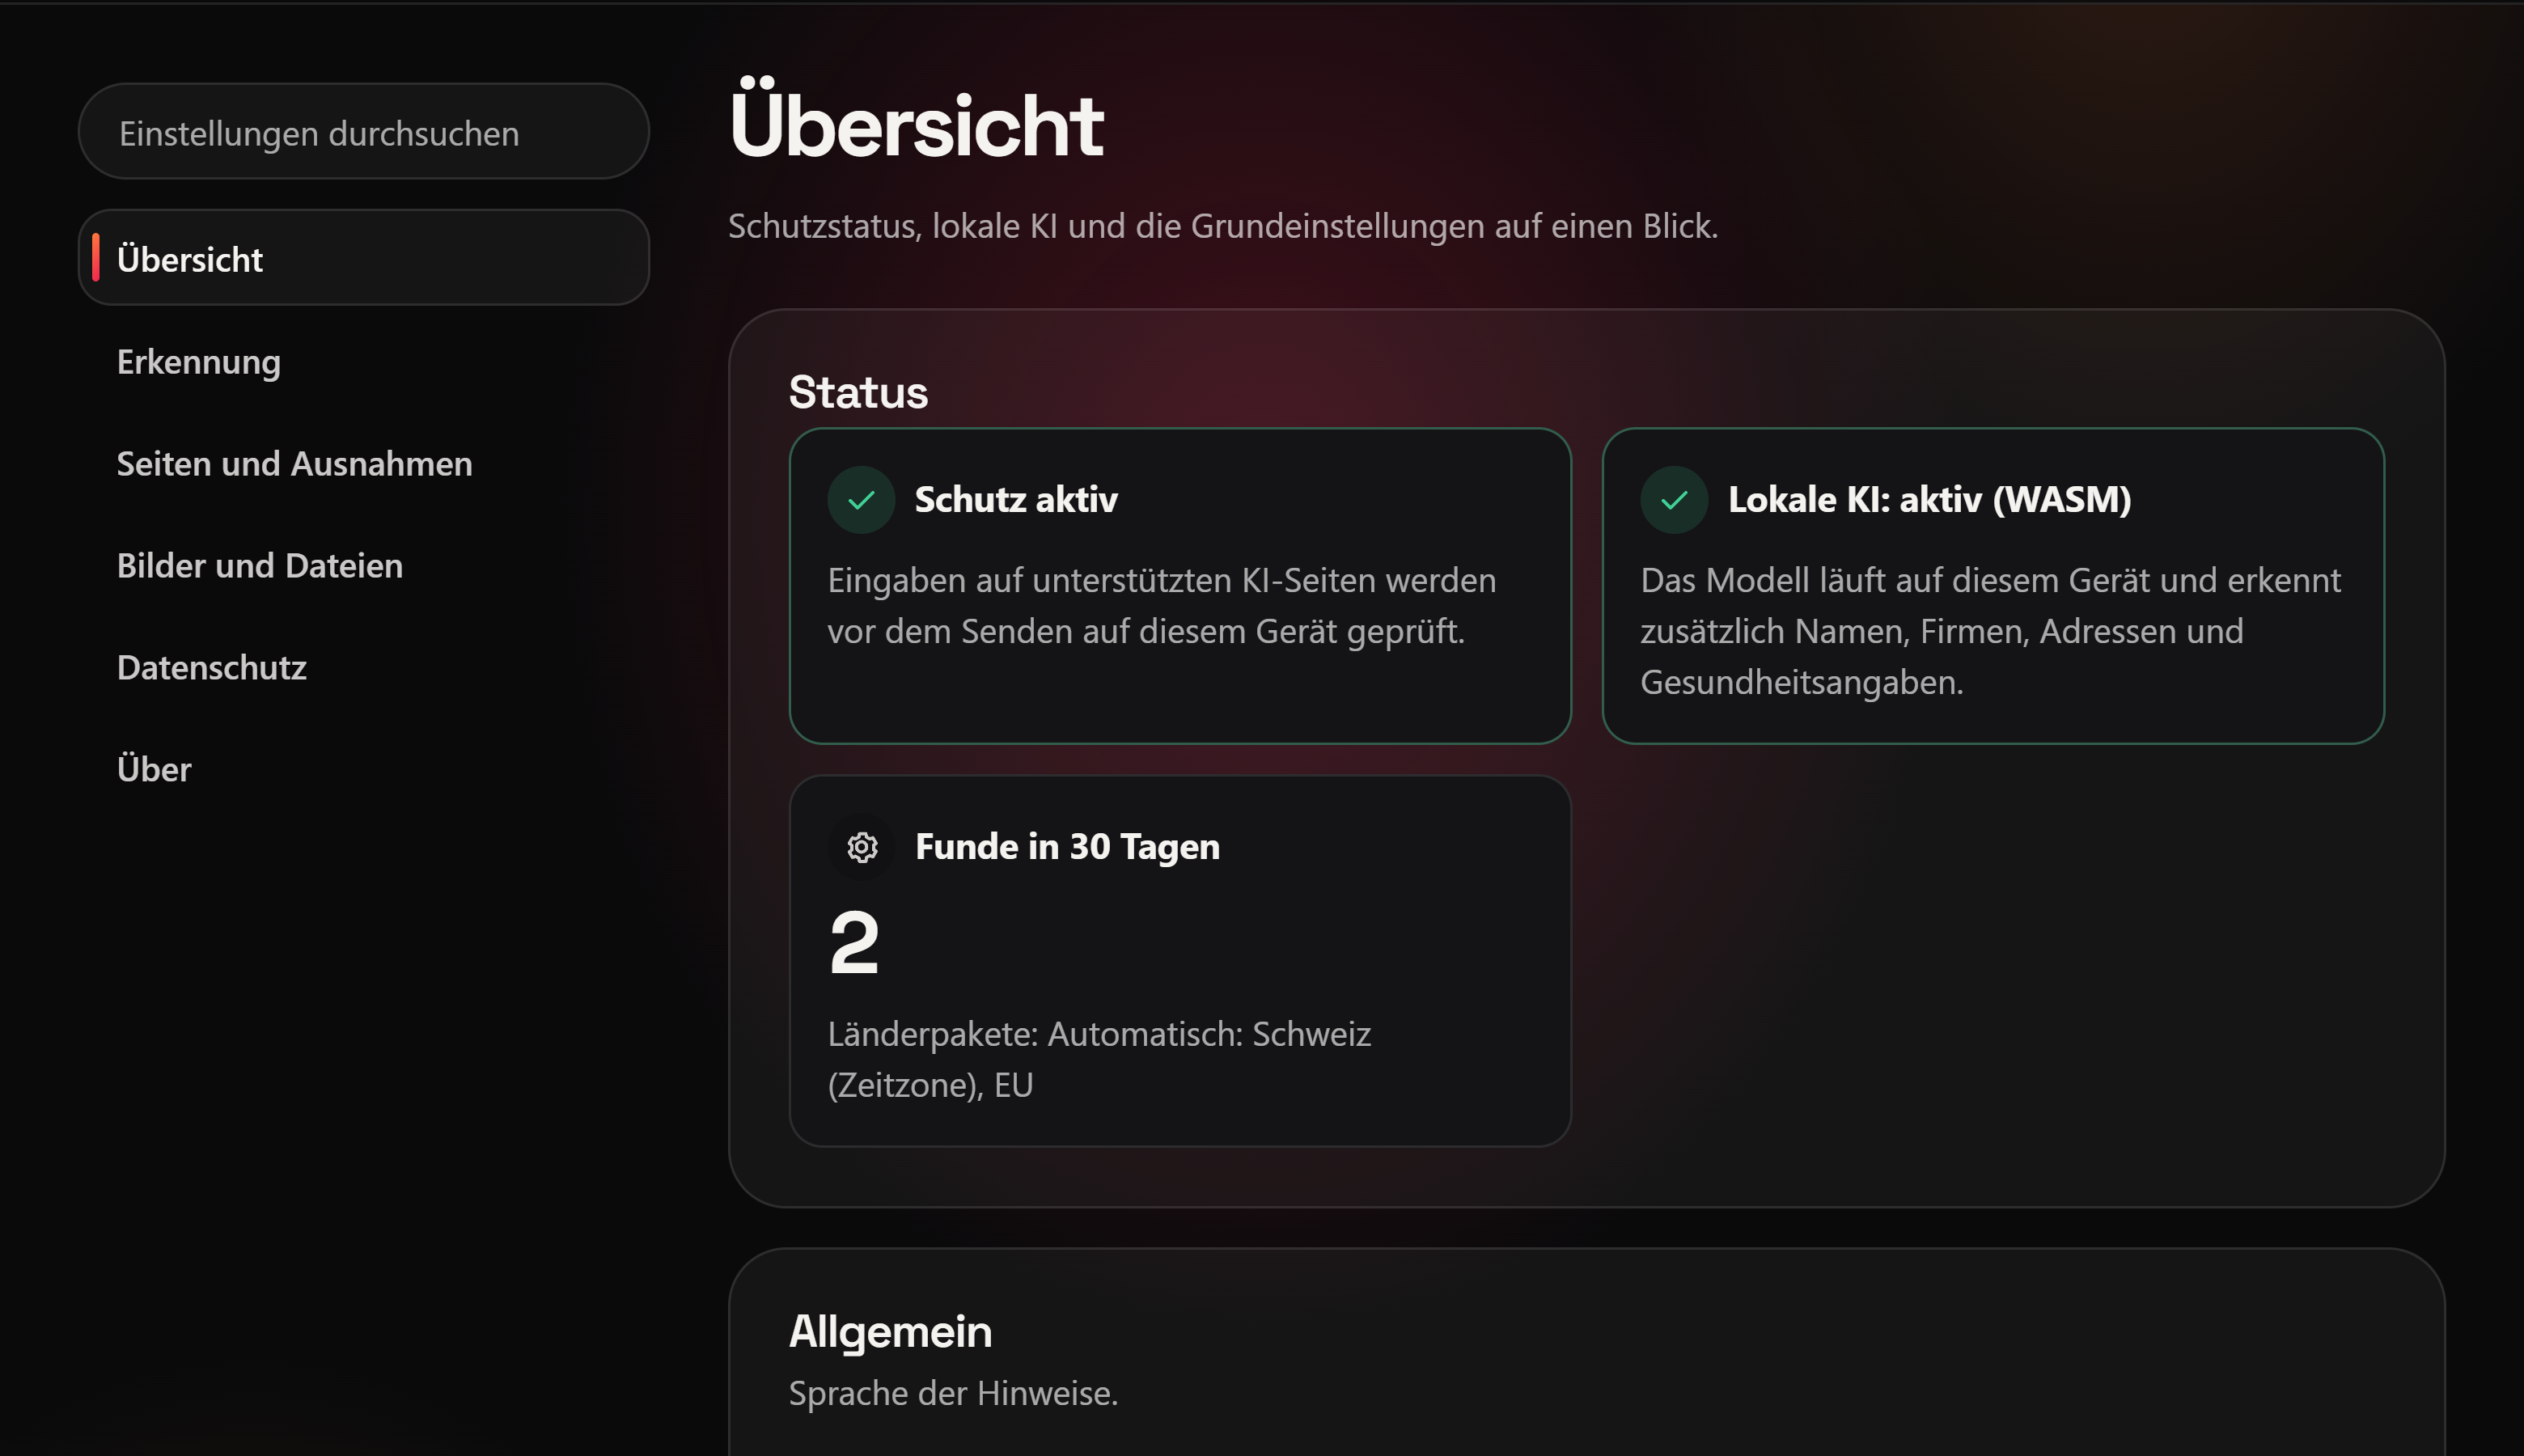
- Status: «Schutz aktiv», Zustand der lokalen KI (mit «Was Sie tun können», falls sie nicht läuft), Funde in 30 Tagen und die aktiven Länderpakete.
- Allgemein: Sprache (Browsersprache oder fest EN, DE, FR, IT, PT, ES) und Darstellung dieser Seite: Wie das System, Hell oder Dunkel.
- Auf verwalteten Geräten: wer die Erweiterung verwaltet.
Erkennung
- Lokale KI-Erkennung: erkennt zusätzlich Namen, Firmen, Adressen und Gesundheitsangaben mit einem Modell auf diesem Gerät. Es wird nichts gesendet; die Regeln gelten immer.
- Was erkannt wird: globale Pakete und Länderpakete an- und abwählen (unten).
- Aktion je Datentyp: siehe unten.
- Eigene Begriffe: Kundennamen, Projekt-Codenamen, interne Domains oder Kürzel, einer pro Zeile (mindestens 3 Zeichen, höchstens 5 Wörter). Gespeichert werden nur Prüfsummen; anzeigen lassen sie sich nicht mehr. Datentyp
custom_term. - KI-Antworten prüfen: heikle Daten wie Schlüssel oder Personendaten in Antworten werden dezent unterstrichen und in einem Hinweis genannt. Kopieren wird nie gesperrt.
Globale Pakete
Gelten unabhängig vom Land. Alle sieben sind standardmässig an.
| Paket | Schlüssel | Beispiele |
|---|---|---|
| Finanzen | finance | IBAN, Kreditkarten, Kartencode (CVV), BIC, Krypto-Adressen |
| Technik und Zugangsdaten | secrets | API-Schlüssel, Tokens, private Schlüssel, Passwörter in Konfigurationen, Verbindungszeichenfolgen, öffentliche IP-Adressen |
| Kontaktdaten | contact | E-Mail-Adresse, Telefonnummer, Geburtsdatum |
| Reisedokumente | travel | maschinenlesbare Zeilen von Pass und Ausweis |
| Vertraulichkeits-Vermerke | marker | «Streng vertraulich», «Internal use only», Purview-Labels |
| Kontext-Risiken (Identität, Gesundheit, Personal, Listen) | context | Name + Geburtsdatum + Adresse, Gesundheits- und Personaldaten einer Person, Kundenlisten |
| Gemeinschafts-Muster | community | Muster aus dem signierten Katalog, der mit der Erweiterung kommt |
Länderpakete
Nationale Nummern (Sozialversicherung, Steuer, Ausweis, Firma) für über 50 Länder und Regionen. Standard ist Automatisch (Zeitzone und Sprache) – lokal, ohne Netz. Mit Selbst wählen setzen Sie die Häkchen selbst. Wie die Automatik entscheidet: Länderpakete. Alle Pakete und Datentypen: Alle Datentypen.
Aktion je Datentyp
Je Datentyp, nach Paket gruppiert: Aus, Warnen (Sie entscheiden), Nur schwärzen (nur geschwärzt sendbar) oder Blockieren (nicht sendbar). Standard: Schutzklasse hoch und mittel → Warnen, tief → Aus. Was die Aktionen bewirken: Warnleiste und Aktionen.
Seiten und Ausnahmen
- KI-Seiten (freigegebene Tools): nur sichtbar, wenn Ihre Organisation die KI-Seiten-Steuerung nutzt. Knopf «Zugriff auf KI-Seiten erlauben» (Unterstützte Seiten).
- Vertrauliche Quellen (Zwischenablage): Seiten eintragen, deren kopierter Text beim Einfügen in eine KI-Seite eine deutliche Warnung auslöst (nur Prüfsumme, 30 Minuten, nur im Arbeitsspeicher). Wahl: warnen oder sperren. Der Browser braucht einmal Ihre Erlaubnis.
- Formularwache: prüft beim Absenden die Formularfelder auf eingetragenen Seiten – egal ob ein Mensch oder ein KI-Agent sie ausgefüllt hat.
- Hinweis beim Kopieren (KI-Seitenleisten): wer auf einer https-Seite sensible Daten kopiert, sieht einen dezenten Hinweis, dass KI-Seitenleisten und KI-Erweiterungen nicht geprüft werden. Braucht den Zugriff auf alle https-Seiten, den nur Sie erteilen.
- Was AImori nicht abdeckt: kurze Liste, siehe Unterstützte Seiten.
- Als «kein sensibler Wert» markiert: Anzahl der Werte, die Sie im Dialog freigegeben haben (nur Prüfsummen, nach 30 Tagen gelöscht), mit Knopf «Liste löschen».
Bilder und Dateien
- Bilder prüfen: eingefügte, abgelegte und hochgeladene Screenshots (PNG, JPEG, WebP) werden lokal per Texterkennung gelesen und wie Text geprüft.
- Versteckte Anweisungen: warnt oder sperrt, wenn eingefügter Text oder hochgeladene Textdokumente unsichtbare Zeichen, versteckten Text oder typische Umgehungssätze enthalten. Nur Heuristik.
Datenschutz
- Was gespeichert wird: nur Einstellungen, Zählwerte je Tag (90 Tage), Prüfsummen eigener Begriffe, als nicht sensibel markierte Werte als Prüfsumme (30 Tage) und – falls an – die Monatszahlen des KI-Kompetenz-Nachweises. Nie Texte oder Funde.
- Statistik (nur dieses Gerät): letzte 30 Tage je Kategorie mit allen Entscheidungen (z. B. geschwärzt, mit Platzhaltern, nicht gesendet, trotzdem gesendet, blockiert, kein sensibler Wert). Statistik zurücksetzen braucht einen zweiten Klick («Wirklich zurücksetzen?»). Mehr: Lokale Statistik.
- Nachweis-Bericht (Gesetze und Normen): lokaler Bericht nur mit Zahlen, zum Drucken oder als HTML-Datei.
- KI-Kompetenz-Nachweis: zählt lokal je Datentyp-Gruppe und Monat, wie oft Erklärungen gezeigt wurden und wie Sie reagiert haben (nur Zahlen, 13 Monate); als Selbstauskunft druckbar.
Über
Version, Arbeitsweise («Alle Prüfungen laufen lokal in Ihrem Browser.») und auf verwalteten Geräten der Verwalter.
Popup
Klick auf das Symbol:
- Status: «Geschützt» – «Eingaben an KI-Seiten werden lokal in Ihrem Browser geprüft.» Erkennt AImori das Eingabefeld nicht: «Auf dieser Seite nicht aktiv». Hat Ihre Organisation die offene Seite nicht freigegeben (
allowedSites): «Nicht freigegeben: …» mit dem Namen der Seite. - Lokale KI: die Zeile «Lokale KI: …» erscheint nur, solange das Modell lädt oder im Rückfall auf die Regeln.
- Zähler Funde heute und Funde in 30 Tagen, oben rechts das Zahnrad zu den Einstellungen.
- KI-Training: auf einer erkannten KI-Seite die Training-Ampel mit «Opt-out-Einstellung öffnen» und «Andere KI-Seite prüfen»; sonst nur der Knopf «KI-Training einer Seite prüfen» (Training-Ampel).
- «Zugriff auf KI-Seiten fehlt. Erlauben Sie ihn in den Einstellungen.» – nur, wenn Ihre Organisation die KI-Seiten-Steuerung nutzt und der Zugriff fehlt.
- Verwaltete Geräte: «Verwaltet von …» und gegebenenfalls ein Support-Link.
Per Richtlinie (für die IT)
Die Erweiterung liest ihre Richtlinie aus der verwalteten Ablage des Browsers (Schema managed_schema.json im Paket). Gesetzte Werte sind für Benutzer gesperrt. Ungültige Werte verwirft sie einzeln und nutzt sichere Standardwerte – der Schutz bleibt an. Verteilen: Gruppenrichtlinie, Intune oder Registry-Skripte. Eine vollständige Beispiel-Richtlinie (fiktive Firma) liegt dem Paket als enterprise/example-policy.json bei.
Erkennung und Pakete
| Schlüssel | Typ | Standard | Wirkung |
|---|---|---|---|
countryPacks | Liste | automatisch | Länderkürzel (CH, DE, US … und EU). Hat immer Vorrang und schaltet die Automatik ab (Länderpakete) |
autoCountryPacks | Wahr/Falsch | – (Benutzer wählt) | true sperrt auf «Automatisch», false auf «Selbst wählen» |
globalPacks | Liste | alle sieben | finance, secrets, contact, travel, marker, context, community |
rules | Objekt | hoch/mittel → warn, tief → off | Datentyp-ID → off / warn / redact / block (IDs); dazu dictionary (Firmenbegriff) und custom_term (eigene Begriffe) |
detection | Text | ki | ki = Regeln plus lokales KI-Modell, regeln = nur Regeln |
uncertainFindings | Text | hint | Unsichere Funde: hint = nur Hinweis beim Tippen, warn = Dialog, enforce = wie sichere Funde |
deobfuscation | Wahr/Falsch | true | Verschleierte Daten erkennen (unsichtbare Zeichen, Doppelgänger, Base64, verteilte Teile) |
customTerms | Objekt | – | Eigene Begriffe als gesalzene Prüfsummen: salt (64 Hex-Zeichen), hashes (max. 20 000); Datentyp custom_term |
dictionary | Objekt | – | Vorgänger von customTerms, wirkt weiter: salt und hashes (max. 20 000), siehe unten |
customPatterns | Liste | – | Eigene reguläre Ausdrücke (max. 50), Treffer als «Eigenes Muster (Organisation)» |
labelNames | Liste | – | Namen eigener Vertraulichkeits-Labels (max. 50), Datentyp conf_label |
documentFingerprints | Objekt | – | Fingerabdrücke vertraulicher Firmendokumente; meldet grössere Teile davon (document_match) |
massListMin | Zahl 3–1000 | 10 | Ab so vielen verschiedenen Einträgen gilt ein Text als Kundenliste (mass_list) |
identityMinParts | Zahl 2–4 | 3 | Teile für eine Identität (identity_combo): Name + Geburtsdatum + weitere Angaben |
answerCheck | Text | hint | KI-Antworten prüfen: hint = markieren, off = aus |
Senden und Aktionen
| Schlüssel | Typ | Standard | Wirkung |
|---|---|---|---|
allowUserOverride | Wahr/Falsch | true | false: kein «Trotzdem senden/einfügen» |
allowNotSensitive | Wahr/Falsch | true | false: kein «kein sensibler Wert», die lokale Liste wird gelöscht |
allowPlaceholders | Wahr/Falsch | true | false: keine Platzhalter wie [IBAN_1] und keine Antwort-Ansicht mit echten Werten |
allowRephrase | Wahr/Falsch | true | Knopf «Sicher umformulieren» (nicht bei Blockieren) |
blockWhenInactive | Wahr/Falsch | false | Eingabefeld nicht erkannt (Seitenumbau) → Senden/Einfügen sperren statt nur «!» zeigen |
voiceMode | Text | warn | Sprachmodus der KI-Seiten: allow, warn (Meldung) oder block. Diktat ins Eingabefeld wird immer geprüft |
Seiten und KI-Steuerung
| Schlüssel | Typ | Standard | Wirkung |
|---|---|---|---|
allowedSites | Liste | alle | chatgpt, claude, gemini, copilot, m365copilot. Auf den übrigen dieser Seiten wird Senden/Einfügen gesperrt; andere Seiten fügt die Liste nie hinzu |
aiSiteMode | Text | off | Weitere bekannte KI-Seiten: hint = Hinweis-Leiste, block = Sperrseite (KI-Seiten-Steuerung) |
allowedAiSites | Liste | leer | Freigegebene KI-Seiten (IDs, max. 500): dort weder Hinweis noch Sperre |
blockedAiSites | Liste | leer | Immer gesperrt, solange aiSiteMode nicht off ist; schlägt allowedAiSites |
suggestedAiSite | Text | leer | Freigegebene KI, auf die Hinweis und Sperrseite mit «Zu … wechseln» lenken |
accountRules | Objekt | – | Eigene Stufe für Firmen- und Privatkonto (Regeln je Konto) |
trainingAmpel | Wahr/Falsch | true | Training-Ampel in Symbol und Popup (Training-Ampel) |
sensitiveSources | Liste | leer | Vertrauliche Quellen (Hostnamen, max. 100) für die Warnung beim Einfügen |
sensitiveSourceAction | Text | warn | Einfügen aus vertraulichen Quellen: warn oder block |
formGuardSites | Liste | leer | Formularwache: Hostnamen (max. 20), deren Formulare beim Absenden geprüft werden |
copySidebarHint | Wahr/Falsch | true | Hinweis beim Kopieren; wirkt erst, wenn der Benutzer den Zugriff auf alle https-Seiten erteilt |
Dateien und Bilder
| Schlüssel | Typ | Standard | Wirkung |
|---|---|---|---|
imageScan | Wahr/Falsch | true | PNG-, JPEG- und WebP-Bilder lokal per Texterkennung prüfen; false = Bilder wie andere Dateien |
blockUncheckedFiles | Wahr/Falsch | false | Sperrt Uploads, Ablagen und eingefügte Dateien, die AImori nicht prüfen kann – mit dieser Richtlinie alle ausser Bildern. Bilder prüft es selbst, solange imageScan an ist; nicht prüfbare Bilder lassen sich dann nur abbrechen |
hiddenInstructionScan | Wahr/Falsch | true | Eingefügten Text und Textdokumente (max. 2 MB) auf versteckte Anweisungen prüfen |
hiddenInstructionAction | Text | warn | Bei versteckten Anweisungen: warn oder block |
tableScan | Wahr/Falsch | true | Tabellen (CSV, Markdown, HTML, JSON, XLSX) mit vielen Personendaten als Massenleck melden |
tableMinRows | Zahl 3–1000 | 10 | Ab so vielen Datenzeilen gilt eine Tabelle als Massenleck |
tableMinColumns | Zahl 1–10 | 2 | So viele heikle Spalten braucht die Tabelle |
tableRedaction | Text | columns | Schwärzen bei Tabellen: columns = heikle Spalten, rows = zusätzlich nur Kopf und 3 Zeilen behalten |
Sprache und Branding
| Schlüssel | Typ | Standard | Wirkung |
|---|---|---|---|
language | Text | auto | auto, en, de, fr, it, pt, es |
branding | Objekt | – | Whitelabel: Name, Logo, Farben, Support, Hinweistext für KI-Seiten – siehe Branding |
Berichte und Nachweise
| Schlüssel | Typ | Standard | Wirkung |
|---|---|---|---|
competenceRecord | Wahr/Falsch | true | KI-Kompetenz-Nachweis; false löscht die lokalen Zähler |
competenceHideSensitive | Wahr/Falsch | false | Nachweis zeigt Gesundheit, Personendaten und nationale ID nie |
complianceReport | Wahr/Falsch | true | Nachweis-Bericht (nur Zahlen); false = nur ein Hinweis |
complianceFrameworks | Liste | alle | Vorlagen im Bericht: revdsg, dsgvo, hipaa, euaiact, iso27001 |
complianceReportDays | Zahl 7/30/90 | 30 | Zeitraum des Berichts in Tagen |
reportingUrl | Text (https) | – | reserviert, wird nicht verwendet (kein Netzwerkcode) |
Prüfsummen für dictionary (Beispiel PowerShell)
hex(SHA-256(salt + Begriff)), Begriff kleingeschrieben, NFKC, Leerraum zu einem Leerzeichen; Treffer für 1–3 Wörter. Vor dem Ausführen prüfen – das Beispiel rechnet nur lokal und schreibt nichts:
$salt = 'firmen-salz'; $term = 'muster ag'
$b = [Text.Encoding]::UTF8.GetBytes($salt + $term)
-join ([Security.Cryptography.SHA256]::Create().ComputeHash($b) | ForEach-Object { $_.ToString('x2') })
Achtung
Das Salz ist für Benutzer lesbar. Kurze oder erratbare Begriffe lassen sich mit Namenslisten zurückrechnen – dictionary und customTerms schützen vor beiläufigem Lesen, nicht vor gezieltem Durchprobieren. Keine geheimen Begriffe aufnehmen.