Configurações
Para abrir: ícone do AImori na barra de ferramentas → engrenagem Configurações, ou chrome://extensions / edge://extensions → AImori → Detalhes → Opções da extensão.
Nesta página
- Seis áreas no menu à esquerda e, no topo, o campo de pesquisa “Pesquisar configurações”.
- As alterações são salvas na hora – não existe botão Salvar.
- O que a sua organização define por política fica travado e marcado com “🔒 Definido pela sua organização”.
Visão geral
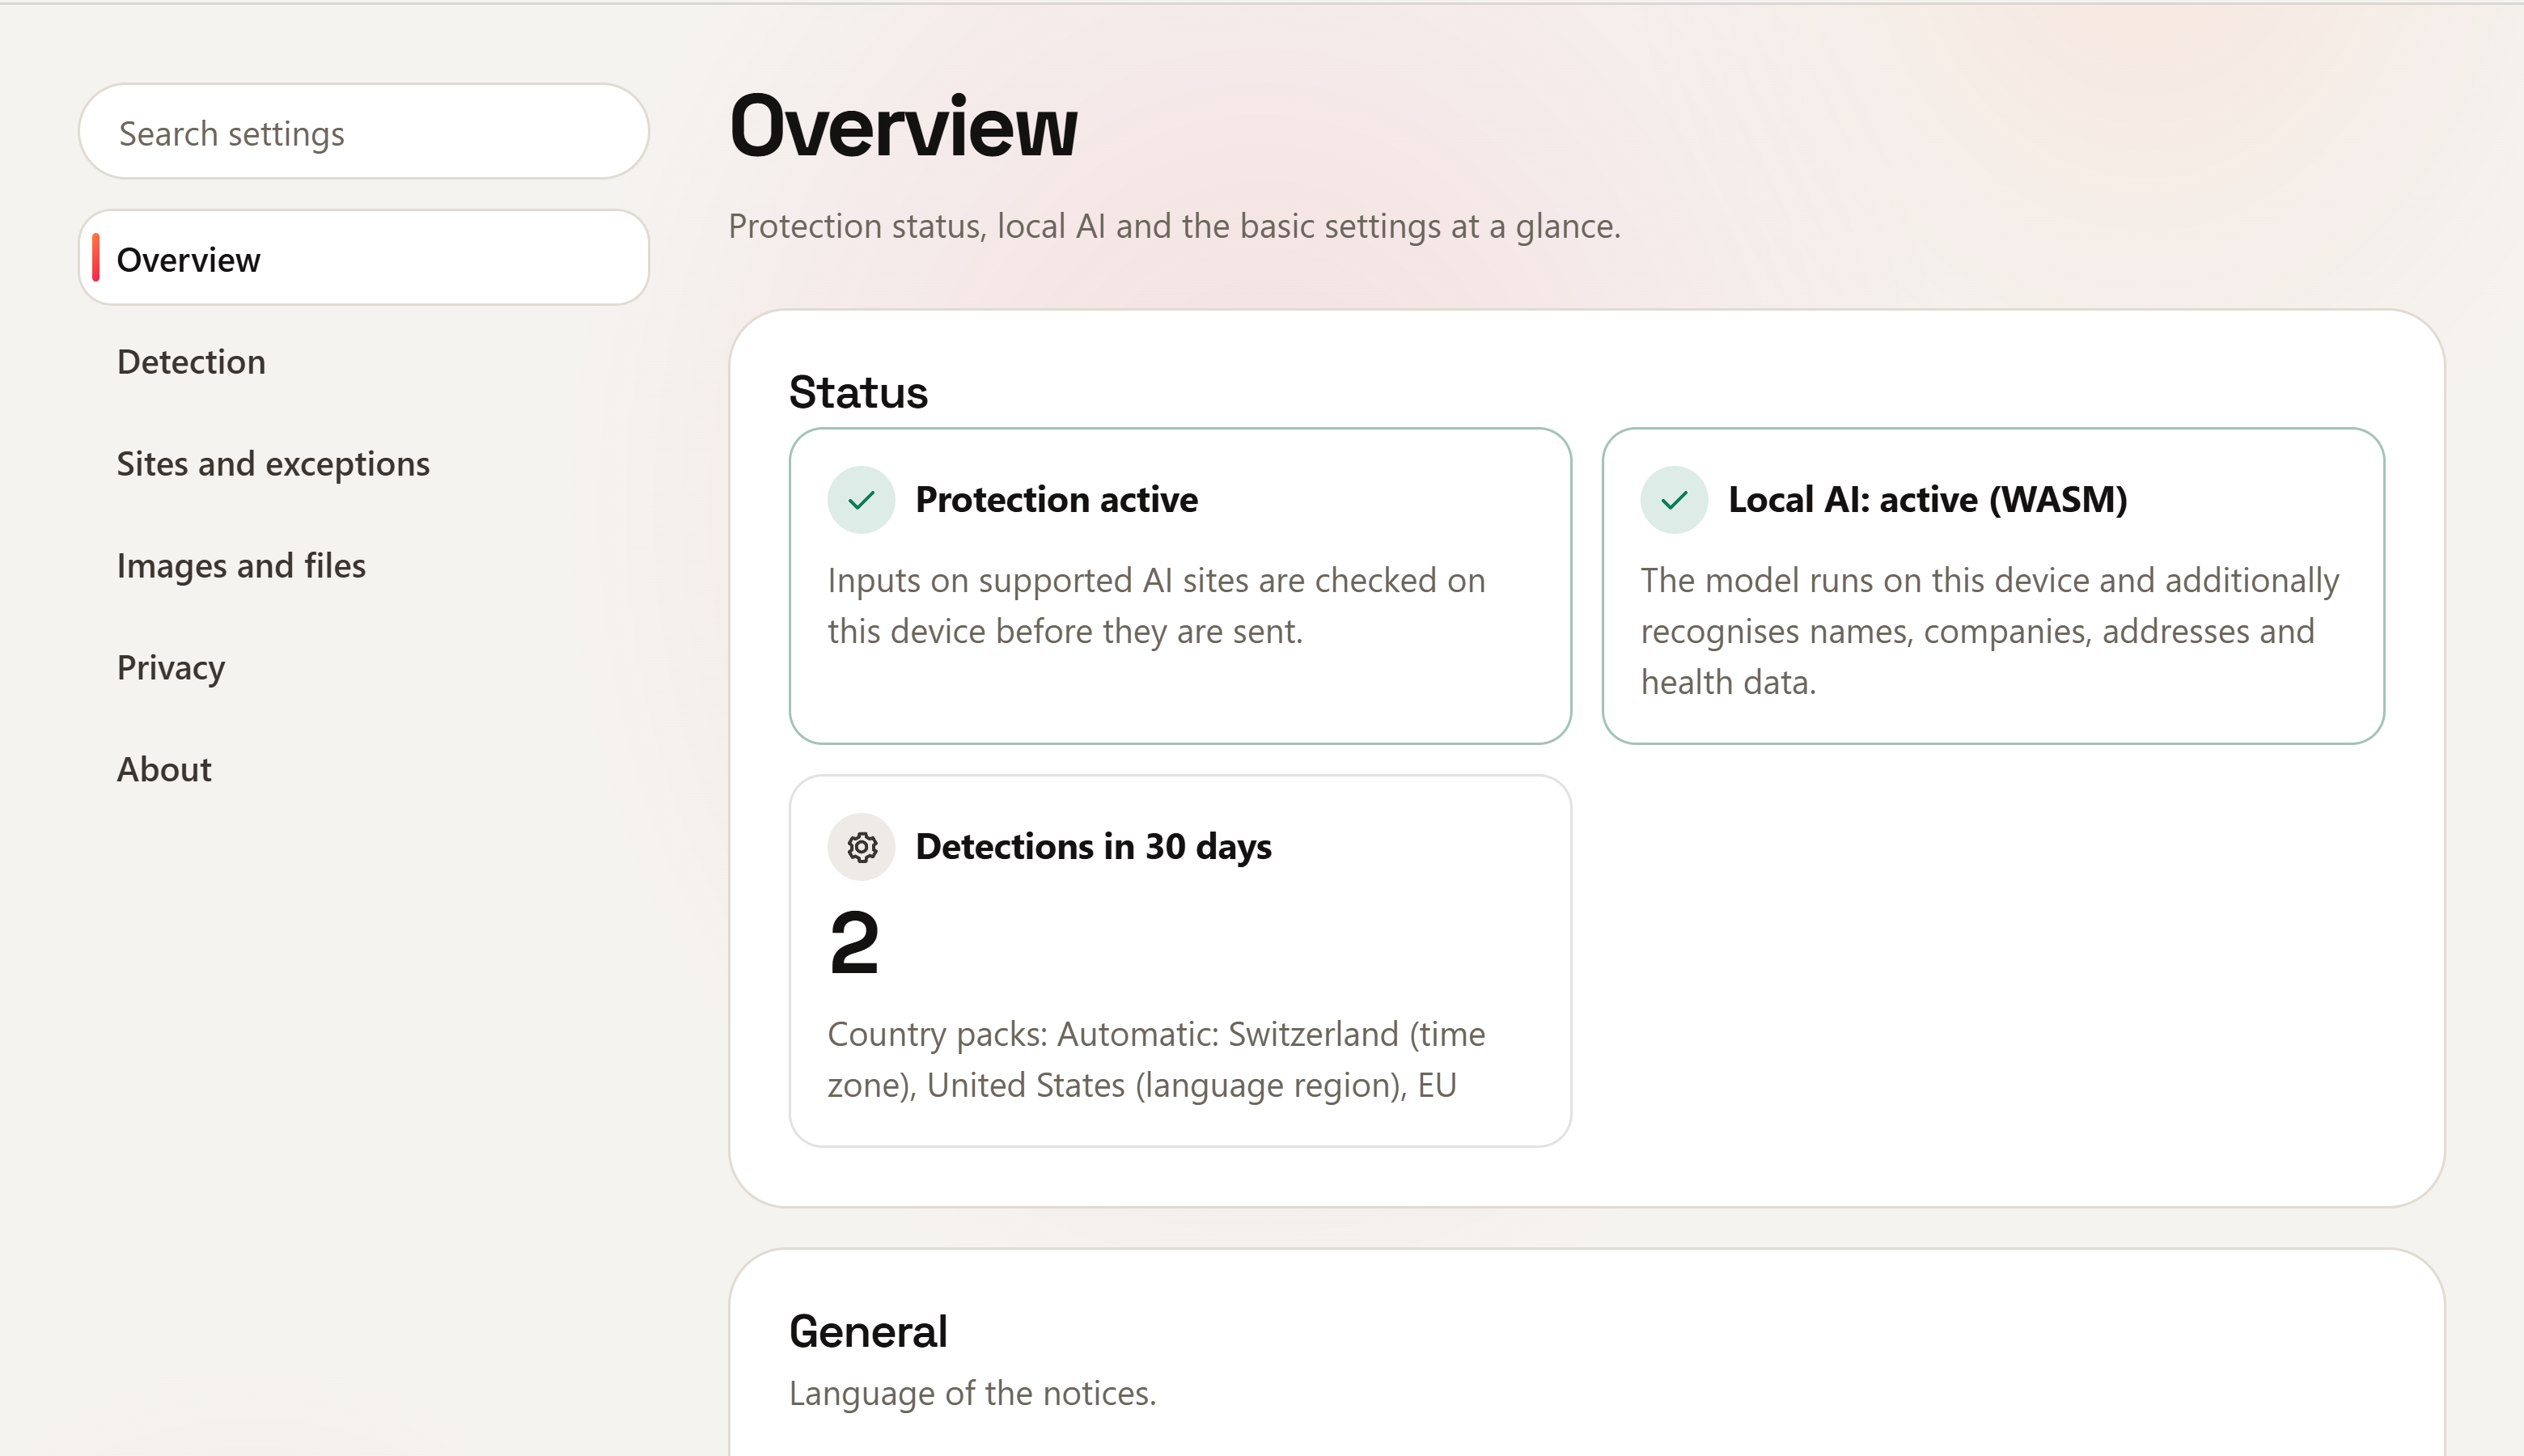
- Status: “Proteção ativa”, estado da IA local (com “O que fazer:”, caso ela não esteja rodando), detecções em 30 dias e os pacotes por país ativos.
- Geral: idioma (Idioma do navegador ou fixo EN, DE, FR, IT, PT, ES) e Aparência desta página: Igual ao sistema, Claro ou Escuro.
- Em dispositivos gerenciados: quem gerencia a extensão.
- Modo aprendizado: cada mensagem explica em uma frase por tipo de dado por que os dados são sensíveis – nunca com o valor encontrado. Ativado por padrão; desativado, as explicações deixam de aparecer e o registro de letramento em IA não conta nada.
- Atalhos de teclado: Alt+Shift+S tarja o texto no campo de entrada, Alt+Shift+L troca os valores detectados por marcadores como
[IBAN_1], Alt+Shift+O pausa a proteção por 15 minutos ou a ativa de novo, Alt+Shift+K abre o pop-up. Eles funcionam nos sites de IA em que o AImori está ativo; “Alterar atalhos” abre as configurações de atalhos do navegador. Durante a pausa, o ícone mostra “II”; só são omitidos os avisos que você poderia ignorar de qualquer forma – os bloqueios e as regras da sua organização continuam valendo.
Detecção
- Detecção por IA local: também reconhece nomes, empresas, endereços e dados de saúde com um modelo que roda neste dispositivo. Nada é enviado; as regras sempre valem.
- O que é detectado: ativar ou desativar pacotes globais e pacotes por país (abaixo).
- Ação por tipo de dado: veja abaixo.
- Termos próprios: nomes de clientes, codinomes de projetos, domínios internos ou siglas, um por linha (no mínimo 3 caracteres, no máximo 5 palavras). São armazenadas apenas somas de verificação; os termos não podem ser exibidos de novo. Tipo de dado
custom_term. - Verificar respostas da IA: dados sensíveis, como chaves ou dados pessoais, nas respostas são sublinhados discretamente e indicados em um aviso. Copiar nunca é bloqueado.
Pacotes globais
Valem independentemente do país. Os sete vêm ativados por padrão.
| Pacote | Chave | Exemplos |
|---|---|---|
| Finanças | finance | IBAN, cartões de crédito, código do cartão (CVV), BIC, endereços de criptomoedas |
| Tecnologia e credenciais | secrets | chaves de API, tokens, chaves privadas, senhas em configurações, strings de conexão, endereços IP públicos |
| Dados de contato | contact | endereço de e-mail, número de telefone, data de nascimento |
| Documentos de viagem | travel | linhas de leitura mecânica de passaportes e carteiras de identidade |
| Marcações de confidencialidade | marker | “Estritamente confidencial”, “Internal use only”, rótulos do Purview |
| Riscos de contexto (identidade, saúde, RH, listas) | context | nome + data de nascimento + endereço, dados de saúde e de RH de uma pessoa, listas de clientes |
| Padrões da comunidade | community | padrões do catálogo assinado que vem com a extensão |
Pacotes por país
Números nacionais (seguridade social, fiscais, de identidade, de empresas) para mais de 50 países e regiões. O padrão é Automático (fuso horário e idioma) – localmente, sem rede. Com Escolher manualmente, você mesmo marca as caixas. Como o modo automático decide: Pacotes por país. Todos os pacotes e tipos de dados: Todos os tipos de dados.
Ação por tipo de dado
Por tipo de dado, agrupados por pacote: Desativado, Avisar (você decide), Só tarjar (só pode ser enviado tarjado) ou Bloquear (não pode ser enviado). Padrão: classe de proteção alta e média → Avisar, baixa → Desativado. O que as ações fazem: Barra de aviso e ações.
Sites e exceções
- Sites de IA (ferramentas aprovadas): visível apenas se a sua organização usa o controle de sites de IA. Botão “Permitir acesso aos sites de IA” (Sites compatíveis).
- Fontes confidenciais (área de transferência): informe sites cujo texto copiado dispara um aviso claro ao ser colado em um site de IA (apenas soma de verificação, 30 minutos, só na memória). Opções: avisar ou bloquear. O navegador precisa da sua permissão uma vez.
- Proteção de formulários: verifica no momento do envio os campos de formulário nos sites listados – seja uma pessoa ou um agente de IA quem os preencheu.
- Aviso ao copiar (painéis laterais de IA): quem copia dados sensíveis em uma página https vê um aviso discreto de que painéis laterais de IA e extensões de IA não são verificados. Exige acesso a todos os sites https, que só você pode conceder.
- O que o AImori não cobre: lista curta; veja Sites compatíveis.
- Valores marcados como não sensíveis: quantidade de valores que você liberou na caixa de diálogo (apenas somas de verificação, excluídas após 30 dias), com o botão “Excluir lista”.
Imagens e arquivos
- Verificar imagens: capturas de tela coladas, arrastadas e enviadas (PNG, JPEG, WebP) são lidas localmente com reconhecimento de texto e verificadas como texto.
- Documentos: arquivos TXT, CSV, MD, PDF, Word e Excel enviados, arrastados ou colados são sempre lidos localmente e verificados como texto; se algo for encontrado, é oferecido “Enviar versão limpa” (como funciona). Não há botão para desativar isso.
- Instruções ocultas: avisa ou bloqueia quando um texto colado ou documentos de texto enviados contêm caracteres invisíveis, texto oculto ou frases típicas para burlar regras. É só uma heurística.
Privacidade
- O que é armazenado: apenas configurações, contagens diárias (90 dias), somas de verificação dos termos próprios, valores marcados como não sensíveis em forma de soma de verificação (30 dias) e – se ativado – os números mensais do registro de letramento em IA. Nunca textos ou detecções.
- Estatísticas (somente este dispositivo): últimos 30 dias por categoria, com todas as decisões (p. ex. tarjados, com marcadores, não enviados, enviados mesmo assim, bloqueados, não sensível). Zerar estatísticas exige um segundo clique (“Zerar mesmo?”). Mais: Estatísticas locais.
- Relatório de evidências (leis e normas): relatório local só com números, para imprimir ou salvar como arquivo HTML.
- Registro de letramento em IA: conta localmente, por grupo de tipos de dados e por mês, quantas vezes as explicações foram exibidas e como você reagiu (apenas números, 13 meses); pode ser impresso como registro autodeclarado.
Sobre
Versão, funcionamento (“Todas as verificações são feitas localmente no seu navegador.”) e, em dispositivos gerenciados, quem gerencia.
Pop-up
Clique no ícone:
- Status: “Protegido” – “O que você digita em sites de IA é verificado localmente no seu navegador.” Se o AImori não reconhecer o campo de entrada: “Inativo nesta página”. Se a sua organização não aprovou o site aberto (
allowedSites): “Não aprovados: …” com o nome do site. - IA local: a linha “IA local: …” só aparece enquanto o modelo está carregando ou quando ele recai nas regras.
- Contadores Detecções hoje e Detecções em 30 dias; no canto superior direito, a engrenagem para as configurações.
- Treinamento de IA: em um site de IA reconhecido, o semáforo de treinamento com “Abrir configuração de exclusão (opt-out)” e “Verificar outro site de IA”; caso contrário, apenas o botão “Verificar treinamento de IA de um site” (Semáforo de treinamento de IA).
- “Falta acesso aos sites de IA. Permita-o nas configurações.” – só se a sua organização usa o controle de sites de IA e o acesso estiver faltando.
- Dispositivos gerenciados: “Gerenciado por …” e, se for o caso, um link de suporte.
Por política (para a TI)
A extensão lê a sua política do armazenamento gerenciado do navegador (esquema managed_schema.json no pacote). Os valores definidos ficam travados para os usuários. Valores inválidos são descartados individualmente, e a extensão usa padrões seguros – a proteção continua ativa. Distribuição: Política de Grupo, Intune ou Scripts de registro. Um exemplo completo de política (empresa fictícia) acompanha o pacote como enterprise/example-policy.json.
Detecção e pacotes
| Chave | Tipo | Padrão | Efeito |
|---|---|---|---|
countryPacks | lista | automático | Siglas de país (CH, DE, US … e EU). Sempre tem prioridade e desativa o modo automático (Pacotes por país) |
autoCountryPacks | verdadeiro/falso | – (o usuário escolhe) | true trava em “Automático”, false em “Escolher manualmente” |
globalPacks | lista | todos os sete | finance, secrets, contact, travel, marker, context, community |
rules | objeto | alta/média → warn, baixa → off | ID do tipo de dado → off / warn / redact / block (IDs); além de dictionary (termo da empresa) e custom_term (termos próprios) |
detection | texto | ki | ki = regras mais o modelo de IA local, regeln = só regras |
uncertainFindings | texto | hint | Detecções incertas: hint = só aviso durante a digitação, warn = caixa de diálogo, enforce = como detecções certas |
deobfuscation | verdadeiro/falso | true | Detectar dados disfarçados (caracteres invisíveis, sósias, Base64, partes distribuídas em várias mensagens) |
customTerms | objeto | – | Termos próprios como somas de verificação com salt: salt (64 caracteres hexadecimais), hashes (máx. 20.000); tipo de dado custom_term |
dictionary | objeto | – | Antecessor de customTerms, continua funcionando: salt e hashes (máx. 20.000); veja abaixo |
customPatterns | lista | – | Expressões regulares próprias (máx. 50), sinalizadas como “Padrão próprio (organização)” |
labelNames | lista | – | Nomes de rótulos de confidencialidade próprios (máx. 50), tipo de dado conf_label |
documentFingerprints | objeto | – | Impressões digitais de documentos confidenciais da empresa; sinaliza trechos maiores deles (document_match) |
massListMin | número 3–1000 | 10 | A partir de quantas entradas distintas um texto conta como lista de clientes (mass_list) |
identityMinParts | número 2–4 | 3 | Partes para uma identidade (identity_combo): nome + data de nascimento + outros dados |
answerCheck | texto | hint | Verificar respostas da IA: hint = destacar, off = desativado |
Envio e ações
| Chave | Tipo | Padrão | Efeito |
|---|---|---|---|
allowUserOverride | verdadeiro/falso | true | false: sem “Enviar/Inserir mesmo assim” |
allowNotSensitive | verdadeiro/falso | true | false: sem “Não é sensível”; a lista local é excluída |
allowPlaceholders | verdadeiro/falso | true | false: sem marcadores como [IBAN_1] e sem visualização da resposta com valores reais |
allowRephrase | verdadeiro/falso | true | Botão “Reformular com segurança” (não com Bloquear) |
allowPause | verdadeiro/falso | true | Pausa por atalho de teclado (no máximo 15 minutos, só para avisos que os usuários podem ignorar); false: sem pausa, e uma pausa em andamento termina na hora |
blockWhenInactive | verdadeiro/falso | false | Campo de entrada não reconhecido (site reformulado) → bloquear envio/colagem em vez de só mostrar “!” |
voiceMode | texto | warn | Modo de voz dos sites de IA: allow, warn (mensagem) ou block. O ditado no campo de entrada é sempre verificado |
Sites e controle de IA
| Chave | Tipo | Padrão | Efeito |
|---|---|---|---|
allowedSites | lista | todos | chatgpt, claude, gemini, copilot, m365copilot, perplexity. Nos demais desses sites, envio/colagem são bloqueados; a lista nunca acrescenta outros sites. Listas existentes sem perplexity bloqueiam o Perplexity |
aiSiteMode | texto | off | Outros sites de IA conhecidos: hint = barra de aviso, block = página de bloqueio (Controle de sites de IA) |
allowedAiSites | lista | vazia | Sites de IA aprovados (IDs, máx. 500): ali não há aviso nem bloqueio |
blockedAiSites | lista | vazia | Sempre bloqueados enquanto aiSiteMode não for off; prevalece sobre allowedAiSites |
suggestedAiSite | texto | vazio | IA aprovada para a qual o aviso e a página de bloqueio direcionam com “Mudar para …” |
accountRules | objeto | – | Nível próprio para conta corporativa e pessoal (Regras por conta) |
trainingAmpel | verdadeiro/falso | true | Semáforo de treinamento no ícone e no pop-up (Semáforo de treinamento de IA) |
sensitiveSources | lista | vazia | Fontes confidenciais (nomes de host, máx. 100) para o aviso ao colar |
sensitiveSourceAction | texto | warn | Colagem a partir de fontes confidenciais: warn ou block |
formGuardSites | lista | vazia | Proteção de formulários: nomes de host (máx. 20) cujos formulários são verificados no envio |
copySidebarHint | verdadeiro/falso | true | Aviso ao copiar; só funciona depois que o usuário concede acesso a todos os sites https |
Arquivos e imagens
| Chave | Tipo | Padrão | Efeito |
|---|---|---|---|
imageScan | verdadeiro/falso | true | Verificar imagens PNG, JPEG e WebP localmente com reconhecimento de texto; false = imagens tratadas como outros arquivos |
blockUncheckedFiles | verdadeiro/falso | false | Bloqueia totalmente uploads, arquivos arrastados e colados nos sites de IA, sem lê-los – todos, exceto imagens, e também sem “Enviar versão limpa”. Sem esta política, o AImori lê TXT, CSV, MD, PDF, DOCX e XLSX localmente e os verifica. As imagens ele mesmo verifica enquanto imageScan estiver ativado; imagens não verificáveis só podem então ser canceladas |
hiddenInstructionScan | verdadeiro/falso | true | Verificar texto colado e documentos de texto (máx. 20 MB) em busca de instruções ocultas |
hiddenInstructionAction | texto | warn | Em caso de instruções ocultas: warn ou block |
tableScan | verdadeiro/falso | true | Sinalizar tabelas (CSV, Markdown, HTML, JSON, XLSX) com muitos dados pessoais como vazamento em massa |
tableMinRows | número 3–1000 | 10 | A partir de quantas linhas de dados uma tabela conta como vazamento em massa |
tableMinColumns | número 1–10 | 2 | Quantas colunas sensíveis a tabela precisa ter |
tableRedaction | texto | columns | Tarjamento de tabelas: columns = colunas sensíveis, rows = além disso, manter só o cabeçalho e 3 linhas |
Idioma e branding
| Chave | Tipo | Padrão | Efeito |
|---|---|---|---|
language | texto | auto | auto, en, de, fr, it, pt, es |
branding | objeto | – | White label: nome, logotipo, cores, suporte, texto de aviso para sites de IA – veja Branding |
Relatórios e registros
| Chave | Tipo | Padrão | Efeito |
|---|---|---|---|
learningMode | verdadeiro/falso | true | Modo aprendizado: uma frase por tipo de dado sobre por que os dados são sensíveis (nunca o valor); false = sem explicações, o registro de letramento em IA não conta nada. Os usuários podem desativá-lo; definido por política, fica travado |
competenceRecord | verdadeiro/falso | true | Registro de letramento em IA; false exclui os contadores locais |
competenceHideSensitive | verdadeiro/falso | false | O registro nunca mostra saúde, dados pessoais e identificação nacional |
complianceReport | verdadeiro/falso | true | Relatório de evidências (apenas números); false = apenas um aviso |
complianceFrameworks | lista | todos | Modelos no relatório: revdsg, dsgvo, hipaa, euaiact, iso27001 |
complianceReportDays | número 7/30/90 | 30 | Período do relatório em dias |
reportingUrl | texto (https) | – | reservada, não é usada (sem código de rede) |
Somas de verificação para dictionary (exemplo em PowerShell)
hex(SHA-256(salt + termo)), termo em minúsculas, NFKC, espaços em branco reduzidos a um espaço; detecções para 1–3 palavras. Revise antes de executar – o exemplo só calcula localmente e não grava nada:
$salt = 'salt-da-empresa'; $term = 'exemplo ltda'
$b = [Text.Encoding]::UTF8.GetBytes($salt + $term)
-join ([Security.Cryptography.SHA256]::Create().ComputeHash($b) | ForEach-Object { $_.ToString('x2') })
Atenção
O salt pode ser lido pelos usuários. Termos curtos ou fáceis de adivinhar podem ser descobertos com listas de nomes – dictionary e customTerms protegem contra leitura casual, não contra tentativas direcionadas. Não inclua termos secretos.