Plantilla de Word en inglés (DOCX, 4 KB) PDF rellenable en inglés (38 KB)
Gratis, sin registro y sin dirección de correo electrónico. A fecha de 14 de octubre de 2026.
¿Por qué una política de IA?
- Ley suiza de protección de datos (DSG): también se aplica a la IA. Así lo ha señalado el Comisionado Federal de Protección de Datos y Transparencia (EDÖB/FDPIC). Quien introduce datos personales en un servicio de IA los comunica a un proveedor. La empresa debe respetar los principios del tratamiento (art. 6), garantizar una seguridad de los datos adecuada (art. 8) y elegir con cuidado a sus encargados del tratamiento (art. 9). Para la comunicación al extranjero rigen reglas adicionales (art. 16).
- RGPD: el personal necesita instrucciones. Quien trata datos personales de personas en la UE debe adoptar medidas técnicas y organizativas (art. 32) y vincular contractualmente a los encargados del tratamiento (art. 28). Según el art. 32, apartado 4, el personal solo trata datos personales siguiendo instrucciones. Una política escrita es una de esas instrucciones.
- AI Act (Reglamento europeo de IA), art. 4: fomentar la alfabetización en IA. El art. 4 se aplica desde el 2 de febrero de 2025 a los proveedores y responsables del despliegue de sistemas de IA. Una empresa que usa profesionalmente servicios de IA es responsable del despliegue. Desde la nueva redacción introducida por el Reglamento modificativo (UE) 2026/1744 («Digital Omnibus», en vigor desde el 27 de julio de 2026), los responsables del despliegue deben adoptar medidas que fomenten la alfabetización en IA de su personal; no se exige un nivel determinado. Las empresas suizas se ven afectadas si están establecidas en la UE, ofrecen sistemas de IA en la UE o si los resultados de la IA se utilizan en la UE (art. 2).
- Secretos: obligaciones adicionales. Consultas médicas, despachos de abogados, empresas de auditoría y bancos están sujetos al secreto profesional o bancario (art. 321 del Código Penal suizo, StGB; art. 47 de la ley suiza de bancos, BankG). Muchas otras empresas tienen obligaciones contractuales de confidencialidad. El art. 162 del Código Penal suizo protege los secretos comerciales.
Pero, sobre todo, una política elimina la incertidumbre en el equipo: quien sabe lo que está permitido usa la IA de forma más segura y no necesita recurrir a escondidas a cuentas personales. Más información en la guía Shadow AI en la pyme.
Política de ChatGPT para empleados: qué regula la plantilla
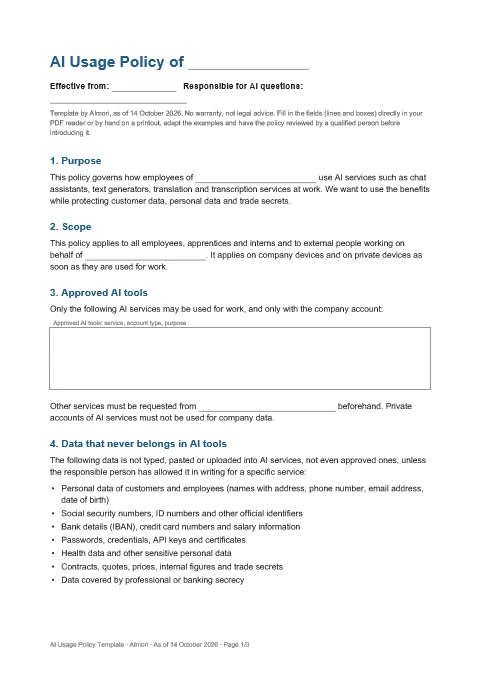
La plantilla cabe en dos páginas más una página para firmar y se aplica por igual a ChatGPT, Copilot, Gemini, Claude y otros servicios de IA. Sus apartados:
- Finalidad: para qué se puede usar la IA y qué se protege.
- Ámbito de aplicación: a quién se aplican las reglas, también en dispositivos personales.
- Herramientas de IA permitidas: campo para servicios, tipo de cuenta y finalidad. Las cuentas personales no están permitidas para datos de la empresa.
- Datos que nunca deben ir a herramientas de IA: datos personales, números de la seguridad social, IBAN, contraseñas, datos de salud, contratos y secretos comerciales, además de un campo para sus propios casos.
- Uso de los resultados: revisión, responsabilidad, ninguna decisión sobre personas tomada solo por la IA.
- Formación: campo para formato, duración y fecha (alfabetización en IA según el art. 4 del AI Act).
- Ayudas técnicas: los avisos antes de enviar complementan las reglas.
- Notificación de incidentes: a un contacto interno, sin sanción por notificar con rapidez.
- Incumplimientos y revisión, además de una confirmación para firmar.
Campos rellenables: nombre de la empresa, fecha de entrada en vigor, persona responsable, herramientas permitidas, otros datos prohibidos, formación, punto de contacto para incidentes y próxima revisión. En Word están resaltados en amarillo; en el PDF puede rellenar los campos directamente en su lector de PDF o completarlos a mano en la copia impresa.
Cómo implantar la política
- Adaptar: descargue la plantilla, rellene los campos y adapte los ejemplos a su empresa.
- Hacerla revisar: por un especialista, sobre todo si hay secreto profesional o personal en la UE.
- Explicar: preséntela al equipo, resuelva dudas y haga firmar la confirmación.
- Formar y revisar: formación breve al incorporarse y cada año; actualice la política una vez al año.
Aplicarla técnicamente con AImori
Una política solo funciona si se recuerda en el día a día. AImori es una extensión de navegador gratuita para Chrome y Edge: revisa localmente en el navegador lo que se escribe en sitios de IA y avisa antes de enviar si contiene IBAN, números de la seguridad social, contraseñas o datos de clientes. Así, el apartado 4 de la política se convierte en un recordatorio en el momento justo. También se puede reflejar el apartado 3: en los sitios de IA no autorizados, AImori muestra un aviso o una página de bloqueo con un botón hacia la herramienta permitida.
Con Intune o una directiva de grupo, la extensión llega a todos los puestos de trabajo, sin servidores ni cuentas de usuario. Ningún contenido va al departamento de TI ni a terceros. Más información: Qué se detecta
Preguntas frecuentes
¿Necesita una pyme una política de IA?
El derecho suizo no impone expresamente tener exactamente este documento. Pero quien trata datos personales debe garantizar la seguridad de los datos e instruir a su personal. Una política escrita es la forma más sencilla de hacerlo y, si algo sale mal, demuestra que la empresa tenía reglas.
¿Se aplica el AI Act en Suiza?
No directamente. Afecta a las empresas suizas si están establecidas en la UE, ofrecen sistemas de IA en la UE o si los resultados se utilizan allí. Si este es su caso debe aclararlo en cada caso concreto con un especialista.
¿Puedo modificar y compartir la plantilla?
Sí. Puede adaptar libremente la plantilla y usarla en su empresa, también para los clientes a los que presta servicio.
¿Basta con una política?
Es la base. En el día a día siguen produciéndose descuidos, por ejemplo al copiar todo un hilo de correos. La formación y las ayudas técnicas como AImori detectan esos errores.
No constituye asesoramiento jurídico. Esta página y la plantilla ofrecen una visión general a 14 de octubre de 2026, sin garantía de exhaustividad ni exactitud. Haga revisar la política por un especialista antes de implantarla.
Fuentes
Información actualizada a 14 de octubre de 2026.
- EDÖB/FDPIC: Current data protection legislation is directly applicable to AI (comunicado del 9 de noviembre de 2023)
- Ley federal suiza de protección de datos (DSG/FADP), SR 235.1, art. 6, 8, 9, 16
- RGPD (Reglamento (UE) 2016/679), art. 28 y 32
- AI Act (Reglamento (UE) 2024/1689), art. 2, 3.4, 4 y 113
- Reglamento modificativo (UE) 2026/1744, «Digital Omnibus», nueva redacción del art. 4
- Código Penal suizo (StGB), art. 162 y 321 · Ley suiza de bancos (BankG), art. 47