Modelo para Word em inglês (DOCX, 4 KB) PDF preenchível em inglês (38 KB)
Gratuito, sem cadastro e sem endereço de e-mail. Situação em 14 de outubro de 2026.
Por que uma política de IA?
- Lei suíça de proteção de dados (DSG): ela também vale para a IA. Foi o que afirmou o EDÖB, o Encarregado Federal de Proteção de Dados e Informação da Suíça. Quem insere dados pessoais em um serviço de IA os repassa a um provedor. A empresa deve respeitar os princípios do tratamento (art. 6), garantir uma segurança de dados adequada (art. 8) e escolher com cuidado os operadores que tratam dados por sua conta (art. 9). Para a comunicação ao exterior, valem regras adicionais (art. 16).
- RGPD (GDPR): os funcionários precisam de instruções. Quem trata dados pessoais de pessoas na UE deve adotar medidas técnicas e organizativas (art. 32) e vincular os subcontratantes por contrato (art. 28). Segundo o art. 32, n.º 4, os funcionários só tratam dados pessoais mediante instruções. Uma política por escrito é uma dessas instruções.
- AI Act da UE, art. 4: promover o letramento em IA. O art. 4 vale desde 2 de fevereiro de 2025 para fornecedores e responsáveis pela implantação de sistemas de IA. Uma empresa que usa serviços de IA profissionalmente também é responsável pela implantação. Desde a nova redação dada pelo Regulamento modificativo (UE) 2026/1744 (“Digital Omnibus”, em vigor desde 27 de julho de 2026), os responsáveis pela implantação devem adotar medidas que promovam o letramento em IA do seu pessoal; não é exigido um nível específico. Empresas suíças são afetadas se estiverem estabelecidas na UE, oferecerem sistemas de IA na UE ou se os resultados da IA forem utilizados na UE (art. 2).
- Segredos: obrigações adicionais. Consultórios médicos, escritórios de advocacia, empresas de auditoria e bancos estão sujeitos ao sigilo profissional ou bancário (art. 321 do Código Penal suíço, art. 47 da lei suíça dos bancos). Muitas outras empresas têm obrigações contratuais de confidencialidade. Os segredos comerciais são protegidos pelo art. 162 do Código Penal suíço.
Mas, acima de tudo, uma política elimina a insegurança na equipe: quem sabe o que é permitido usa a IA de forma mais segura e não precisa recorrer escondido a contas pessoais. Saiba mais no guia Shadow AI nas PMEs.
Política de ChatGPT para funcionários: o que o modelo regula
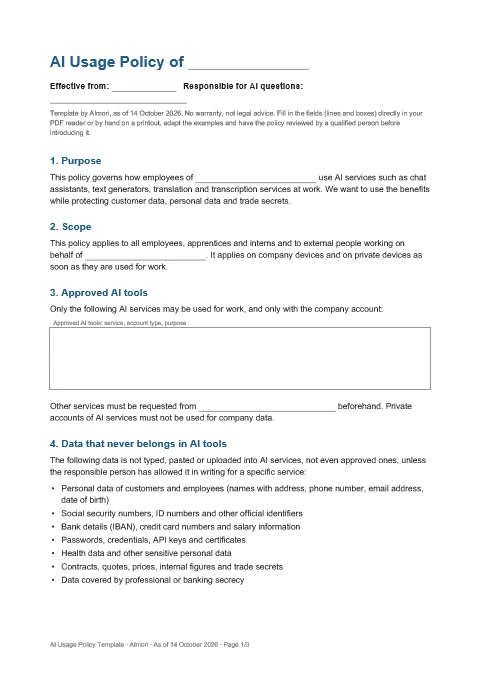
O modelo cabe em duas páginas, mais uma página para assinatura, e vale igualmente para ChatGPT, Copilot, Gemini, Claude e outros serviços de IA. As seções:
- Finalidade: para que a IA pode ser usada e o que é protegido.
- Âmbito de aplicação: a quem as regras se aplicam, também em dispositivos pessoais.
- Ferramentas de IA permitidas: campo para serviços, tipo de conta e finalidade. Contas pessoais não são permitidas para dados da empresa.
- Dados que nunca devem ir para ferramentas de IA: dados pessoais, números AVS, IBAN, senhas, dados de saúde, contratos e segredos comerciais, além de um campo para os seus próprios casos.
- Uso dos resultados: verificação, responsabilidade, nenhuma decisão sobre pessoas tomada apenas pela IA.
- Treinamento: campo para formato, duração e data (letramento em IA segundo o art. 4 do AI Act).
- Recursos técnicos: avisos antes do envio complementam as regras.
- Comunicação de incidentes: a um setor interno, sem punição para quem comunica rapidamente.
- Violações e revisão, além de uma confirmação para assinar.
Campos para preencher: nome da empresa, data de vigência, pessoa responsável, ferramentas permitidas, outros dados proibidos, treinamento, setor responsável por receber comunicações e próxima revisão. No Word, eles estão destacados em amarelo; no PDF, você preenche os campos diretamente no leitor de PDF ou à mão, na versão impressa.
Como implantar a política
- Adaptar: baixe o modelo, preencha os campos e adapte os exemplos à sua empresa.
- Pedir uma revisão: a um especialista, principalmente no caso de sigilo profissional ou de funcionários na UE.
- Explicar: apresente à equipe, esclareça dúvidas e peça a assinatura da confirmação.
- Treinar e revisar: treinamento curto na admissão e anualmente; atualize a política uma vez por ano.
Aplicar na prática com o AImori
Uma política só funciona se as pessoas se lembrarem dela no dia a dia. O AImori é uma extensão de navegador gratuita para Chrome e Edge: ela verifica as entradas em sites de IA localmente no navegador e avisa antes do envio quando há IBAN, números AVS, senhas ou dados de clientes. Assim, a seção 4 da política vira um lembrete no momento certo. A seção 3 também pode ser aplicada: em sites de IA não aprovados, o AImori mostra um aviso ou uma página de bloqueio com um botão para a ferramenta permitida.
Via Intune ou Política de Grupo, a extensão chega a todas as estações de trabalho, sem servidor e sem contas de usuário. Nenhum conteúdo vai para a TI ou para terceiros. Saiba mais: O que é detectado
Perguntas frequentes
Uma PME precisa ter uma política de IA?
O direito suíço não prevê uma obrigação expressa de ter exatamente este documento. Mas quem trata dados pessoais deve garantir a segurança dos dados e instruir os funcionários; uma política por escrito é o caminho mais simples para isso e mostra, em caso de problema, que a empresa tinha regras.
O AI Act da UE vale na Suíça?
Não diretamente. Ele afeta empresas suíças que estejam estabelecidas na UE, ofereçam sistemas de IA na UE ou cujos resultados de IA sejam utilizados lá; se isso se aplica a você, esclareça caso a caso com um especialista.
Posso alterar e repassar o modelo?
Sim. Você pode adaptar livremente o modelo e usá-lo na sua empresa, inclusive para clientes que você atende.
Uma política sozinha é suficiente?
Ela é a base. No dia a dia, descuidos acontecem mesmo assim, por exemplo ao copiar uma conversa inteira de e-mails; treinamento e recursos técnicos como o AImori interceptam esses erros.
Não é aconselhamento jurídico. Esta página e o modelo oferecem uma visão geral, com informações de 14/10/2026, sem garantia de completude ou exatidão. Peça a um especialista que revise a política antes de implantá-la.
Fontes
Informações atualizadas em 14/10/2026.
- EDÖB/FDPIC (autoridade suíça de proteção de dados): Current data protection legislation is directly applicable to AI (comunicado de 09/11/2023)
- Lei suíça de proteção de dados (DSG/FADP), SR 235.1, arts. 6, 8, 9, 16
- RGPD/GDPR (Regulamento (UE) 2016/679), arts. 28 e 32
- AI Act (Regulamento (UE) 2024/1689), arts. 2, 3 ponto 4, 4 e 113
- Regulamento modificativo (UE) 2026/1744, “Digital Omnibus”, nova redação do art. 4
- Código Penal suíço (StGB), arts. 162 e 321 · Lei suíça dos bancos (BankG), art. 47