A lei de proteção de dados também vale para a IA
O Encarregado Federal de Proteção de Dados e Informação da Suíça (EDÖB/FDPIC) deixa claro: a lei de proteção de dados é tecnologicamente neutra e se aplica diretamente a aplicações de inteligência artificial. Quem insere dados de clientes em um serviço de IA está tratando dados pessoais – com todas as obrigações que isso implica.
Para empresas na Suíça, estes pontos são os mais importantes:
- Tratamento por terceiros (art. 9 DSG, a lei suíça de proteção de dados): quando uma empresa repassa dados pessoais a um provedor, é preciso um contrato ou uma base legal. A responsabilidade continua sendo da empresa.
- Comunicação ao exterior (arts. 16 e 17 DSG): os grandes serviços de IA geralmente tratam os dados fora da Suíça. Isso só é permitido com proteção adequada ou garantias apropriadas.
- Dados pessoais sensíveis (art. 5, al. c DSG): dados de saúde e informações semelhantes exigem cuidado especial.
- Sigilo profissional e bancário: profissões como médicos, advogados ou auditores estão sujeitas também ao sigilo profissional (art. 321 do Código Penal suíço, StGB), e os bancos ao sigilo bancário (art. 47 da lei suíça dos bancos, BankG).
Na UE, valem regras comparáveis do RGPD (GDPR): um contrato de tratamento de dados com o operador (art. 28) e condições específicas para transferências a países terceiros (arts. 44 e seguintes).
Conta pessoal ou plano corporativo?
A diferença é grande. Segundo a OpenAI, conteúdos dos serviços para pessoas físicas, como o ChatGPT com conta pessoal, podem ser usados para treinar os modelos; isso pode ser desativado nas configurações. Nos planos para empresas (ChatGPT Business ou Team, Enterprise e a API), a OpenAI afirma que não treina com os dados por padrão.
Quem deixa os funcionários trabalharem com contas pessoais, portanto, não tem nem contrato nem controle sobre o que acontece com as entradas.
O que as empresas podem fazer agora
- Definir regras por escrito: quais serviços de IA são permitidos, com quais contas, e quais dados nunca devem entrar (por exemplo, dados de clientes, dados bancários, números AVS, senhas)?
- Contas corporativas em vez de pessoais: escolher um plano com contrato e verificar onde os dados são tratados.
- Treinar os funcionários: de forma curta e concreta, com exemplos do próprio dia a dia.
- Bloquear descuidos com tecnologia: a maioria dos erros acontece ao colar algo com pressa. Uma extensão de navegador como o AImori verifica as entradas localmente no navegador e avisa antes que um IBAN, um número AVS ou uma senha seja enviado. Ela não substitui as regras, mas as torna eficazes no dia a dia. Com regras por conta, ela é mais rigorosa na conta pessoal de uma IA do que no ambiente de trabalho da empresa, e o semáforo de treinamento no ícone mostra se um site de IA usa as entradas para treinamento por padrão, segundo o provedor.
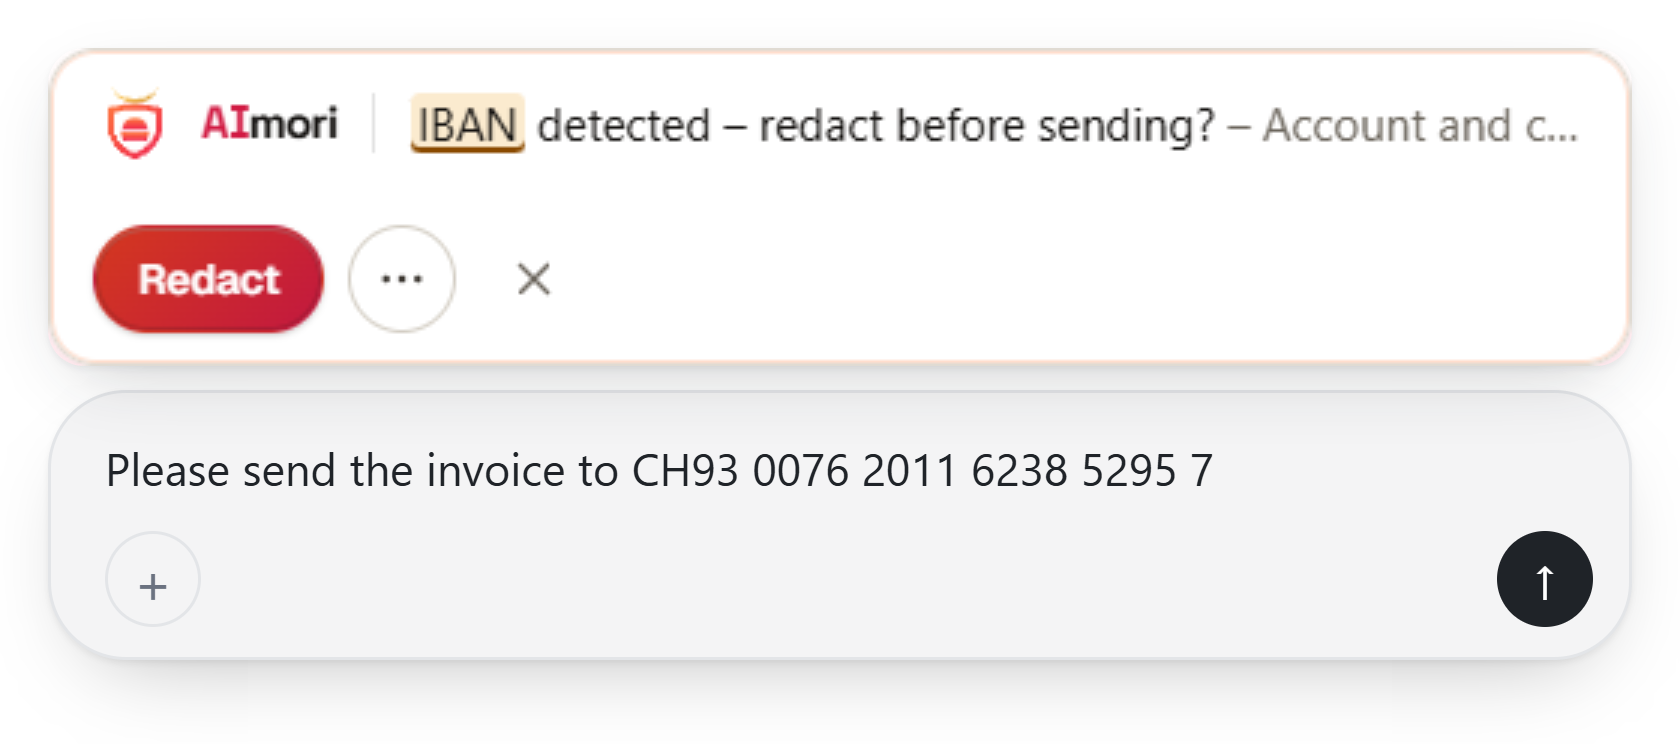
Se um texto específico contém dados sensíveis, o teste gratuito “Este texto é seguro para o ChatGPT?” mostra direto no navegador.
Fontes
Informações atualizadas em 14/10/2026.
- EDÖB/FDPIC (autoridade suíça de proteção de dados): Current data protection legislation is directly applicable to AI (comunicado de 09/11/2023)
- Lei suíça de proteção de dados (DSG/FADP), SR 235.1, arts. 5, 9, 16, 17
- Código Penal suíço (StGB), art. 321 · Lei suíça dos bancos (BankG), art. 47
- RGPD/GDPR (Regulamento (UE) 2016/679), arts. 28 e 44 e seguintes
- OpenAI: How your data is used to improve model performance · Artigo de ajuda sobre o uso de dados