La loi sur la protection des données s’applique aussi à l’IA
Le Préposé fédéral à la protection des données et à la transparence (PFPDT) le rappelle : la loi sur la protection des données est neutre sur le plan technologique et s’applique directement aux applications d’intelligence artificielle. Saisir des données clients dans un service d’IA, c’est traiter des données personnelles – avec toutes les obligations qui en découlent.
Pour les entreprises en Suisse, ces points sont les plus importants :
- Traitement par des tiers (art. 9 LPD) : si une entreprise transmet des données personnelles à un fournisseur, il faut un contrat ou une base légale. L’entreprise reste responsable.
- Communication à l’étranger (art. 16 et 17 LPD) : les grands services d’IA traitent généralement les données hors de Suisse. Ce n’est autorisé qu’avec une protection adéquate ou des garanties appropriées.
- Données sensibles (art. 5, let. c, LPD) : les données de santé et les informations similaires exigent une prudence particulière.
- Secret professionnel et secret bancaire : pour des professions comme les médecins, les avocats ou les organes de révision, le secret professionnel s’applique en plus (art. 321 CP), pour les banques le secret bancaire (art. 47 LB).
Dans l’UE, le RGPD prévoit des règles comparables : un contrat de sous-traitance (art. 28) et des conditions particulières pour les transferts vers des pays tiers (art. 44 ss).
Compte personnel ou offre professionnelle ?
La différence est importante. Selon OpenAI, les contenus des services destinés aux particuliers, par exemple ChatGPT avec un compte personnel, peuvent servir à entraîner les modèles ; cela peut être désactivé dans les paramètres. Pour les offres destinées aux entreprises (ChatGPT Business ou Team, Enterprise et l’API), OpenAI indique ne pas entraîner ses modèles avec les données par défaut.
Une entreprise qui laisse ses collaborateurs travailler avec des comptes personnels n’a donc ni contrat ni contrôle sur ce qu’il advient des saisies.
Ce que les entreprises peuvent faire dès maintenant
- Fixer les règles par écrit : quels services d’IA sont autorisés, avec quels comptes, et quelles données n’y entrent jamais (p. ex. données clients, coordonnées bancaires, numéros AVS, mots de passe) ?
- Comptes professionnels plutôt que personnels : choisir une offre avec contrat et vérifier où les données sont traitées.
- Former les collaborateurs : brièvement et concrètement, avec des exemples tirés de leur propre quotidien.
- Intercepter techniquement les erreurs : la plupart des erreurs se produisent lors d’un collage rapide. Une extension de navigateur comme AImori vérifie les saisies localement dans le navigateur et avertit avant qu’un IBAN, un numéro AVS ou un mot de passe ne soit envoyé. Elle ne remplace pas les règles, mais les rend efficaces au quotidien. Avec des règles par compte, elle réagit plus strictement dans le compte personnel d’une IA que dans l’espace de travail de l’entreprise, et le feu « Entraînement IA » sur l’icône indique si un site d’IA utilise par défaut les saisies pour l’entraînement selon le fournisseur.
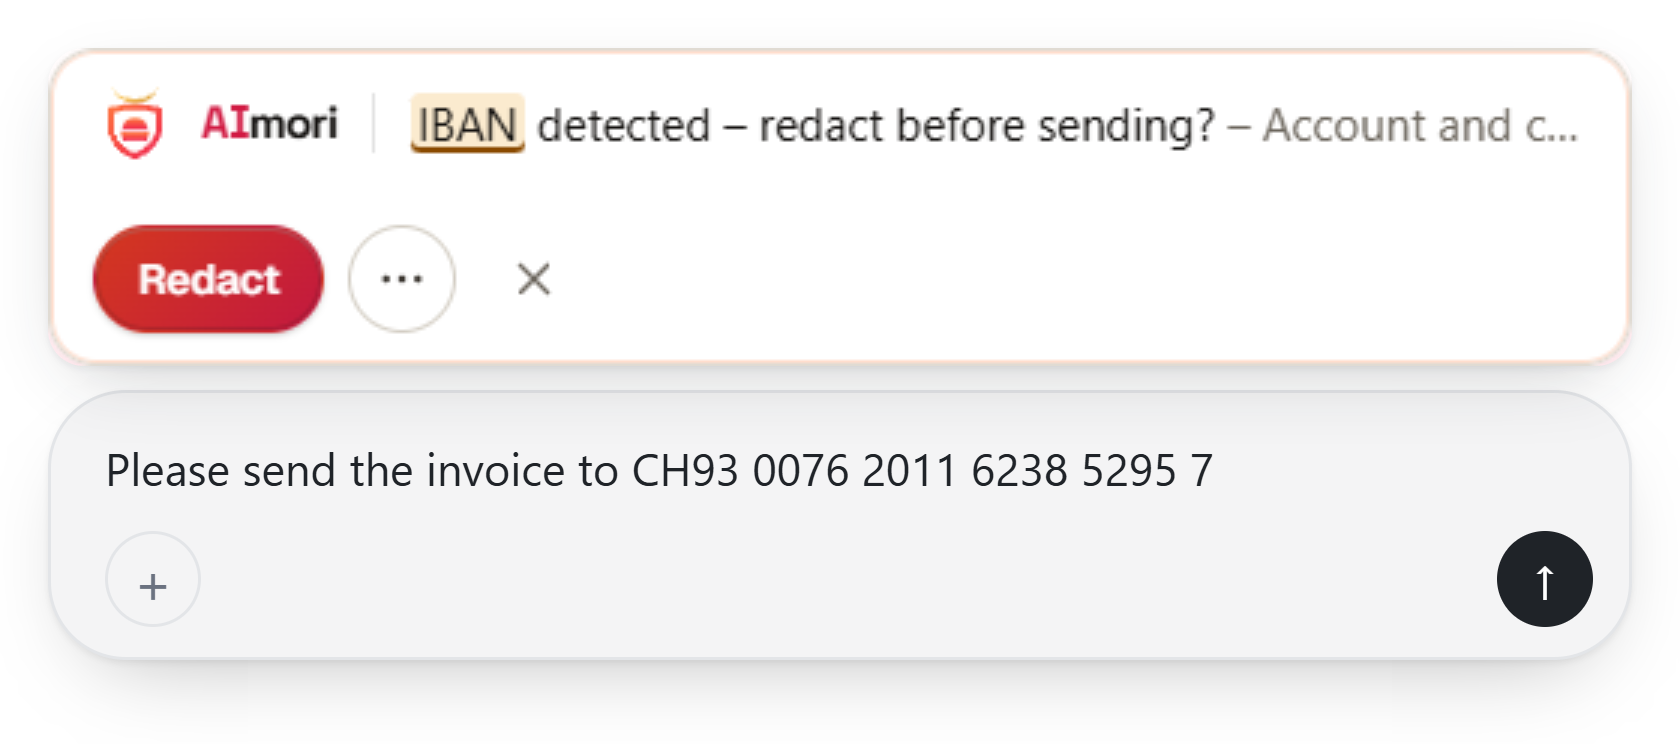
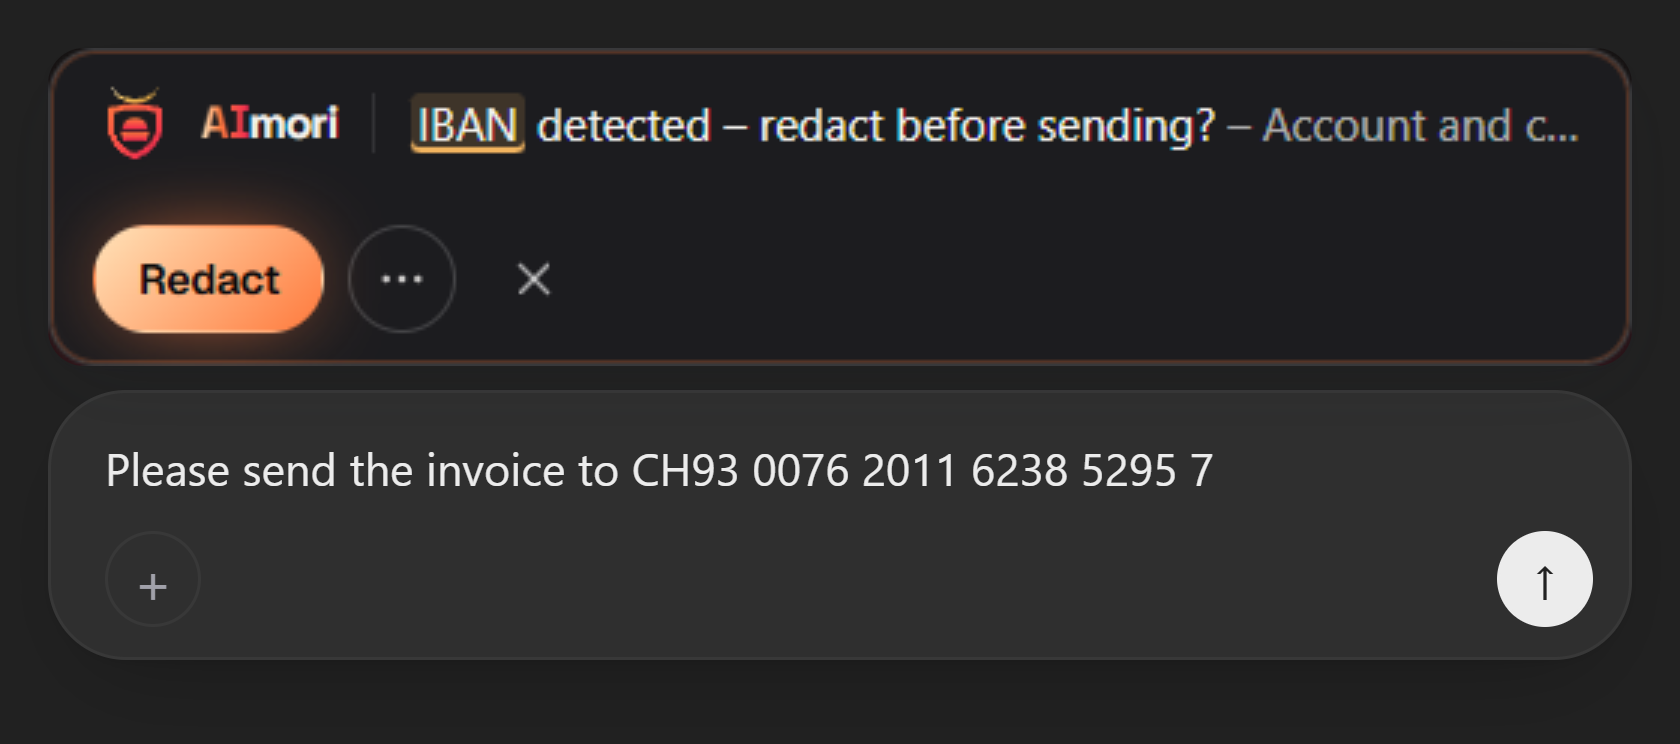
Le test gratuit « Ce texte peut-il aller dans ChatGPT sans risque ? » montre directement dans le navigateur si un texte donné contient des données sensibles.
Sources
État des informations : 14.10.2026.
- PFPDT : Current data protection legislation is directly applicable to AI (communiqué du 9.11.2023)
- Loi fédérale sur la protection des données (LPD), RS 235.1, art. 5, 9, 16, 17
- Code pénal suisse, art. 321 · Loi sur les banques, art. 47
- RGPD (règlement (UE) 2016/679), art. 28 et 44 ss
- OpenAI: How your data is used to improve model performance · Article d’aide sur l’utilisation des données