La legge sulla protezione dei dati vale anche per l'IA
L'Incaricato federale della protezione dei dati e della trasparenza (IFPDT) lo sottolinea: la legge sulla protezione dei dati è neutrale dal punto di vista tecnologico e si applica direttamente alle applicazioni di intelligenza artificiale. Chi inserisce dati dei clienti in un servizio di IA tratta dati personali – con tutti gli obblighi che ne derivano.
Per le aziende in Svizzera contano soprattutto questi punti:
- Trattamento da parte di terzi (art. 9 LPD): se un'azienda trasmette dati personali a un fornitore, serve un contratto o una base legale. La responsabilità resta all'azienda.
- Comunicazione all'estero (art. 16 e 17 LPD): i grandi servizi di IA trattano i dati per lo più al di fuori della Svizzera. Ciò è consentito solo con una protezione adeguata o con garanzie idonee.
- Dati degni di particolare protezione (art. 5 lett. c LPD): i dati sanitari e informazioni simili richiedono una cautela particolare.
- Segreto professionale e bancario: per professioni come medici, avvocati o uffici di revisione vale inoltre il segreto professionale (art. 321 CP), per le banche il segreto bancario (art. 47 LBCR).
Nell'UE valgono regole analoghe del GDPR: un accordo sul trattamento dei dati (art. 28) e condizioni specifiche per i trasferimenti verso Paesi terzi (art. 44 segg.).
Account privato o offerta aziendale?
La differenza è notevole. Secondo OpenAI, i contenuti dei servizi per privati, come ChatGPT con un account personale, possono essere usati per addestrare i modelli; nelle impostazioni è possibile disattivarlo. Per le offerte destinate alle aziende (ChatGPT Business o Team, Enterprise e l'API), OpenAI dichiara di non addestrare i modelli con i dati per impostazione predefinita.
Chi lascia lavorare i collaboratori con account privati non ha quindi né un contratto né il controllo su ciò che accade agli input.
Cosa possono fare ora le aziende
- Fissare le regole per iscritto: quali servizi di IA sono consentiti, con quali account, e quali dati non vanno mai inseriti (ad es. dati dei clienti, coordinate bancarie, numeri AVS, password)?
- Account aziendali invece di account privati: scegliere un'offerta con contratto e verificare dove vengono trattati i dati.
- Formare i collaboratori: in modo breve e concreto, con esempi tratti dal proprio lavoro quotidiano.
- Intercettare le distrazioni con la tecnica: la maggior parte degli errori avviene incollando in fretta. Un'estensione del browser come AImori controlla gli input localmente nel browser e avvisa prima che vengano inviati un IBAN, un numero AVS o una password. Non sostituisce le regole, ma le rende efficaci nella pratica. Con regole per account reagisce in modo più severo nell'account privato di un'IA che nell'area di lavoro aziendale, e il semaforo dell'addestramento sull'icona mostra se un sito di IA, secondo il fornitore, usa gli input per l'addestramento per impostazione predefinita.
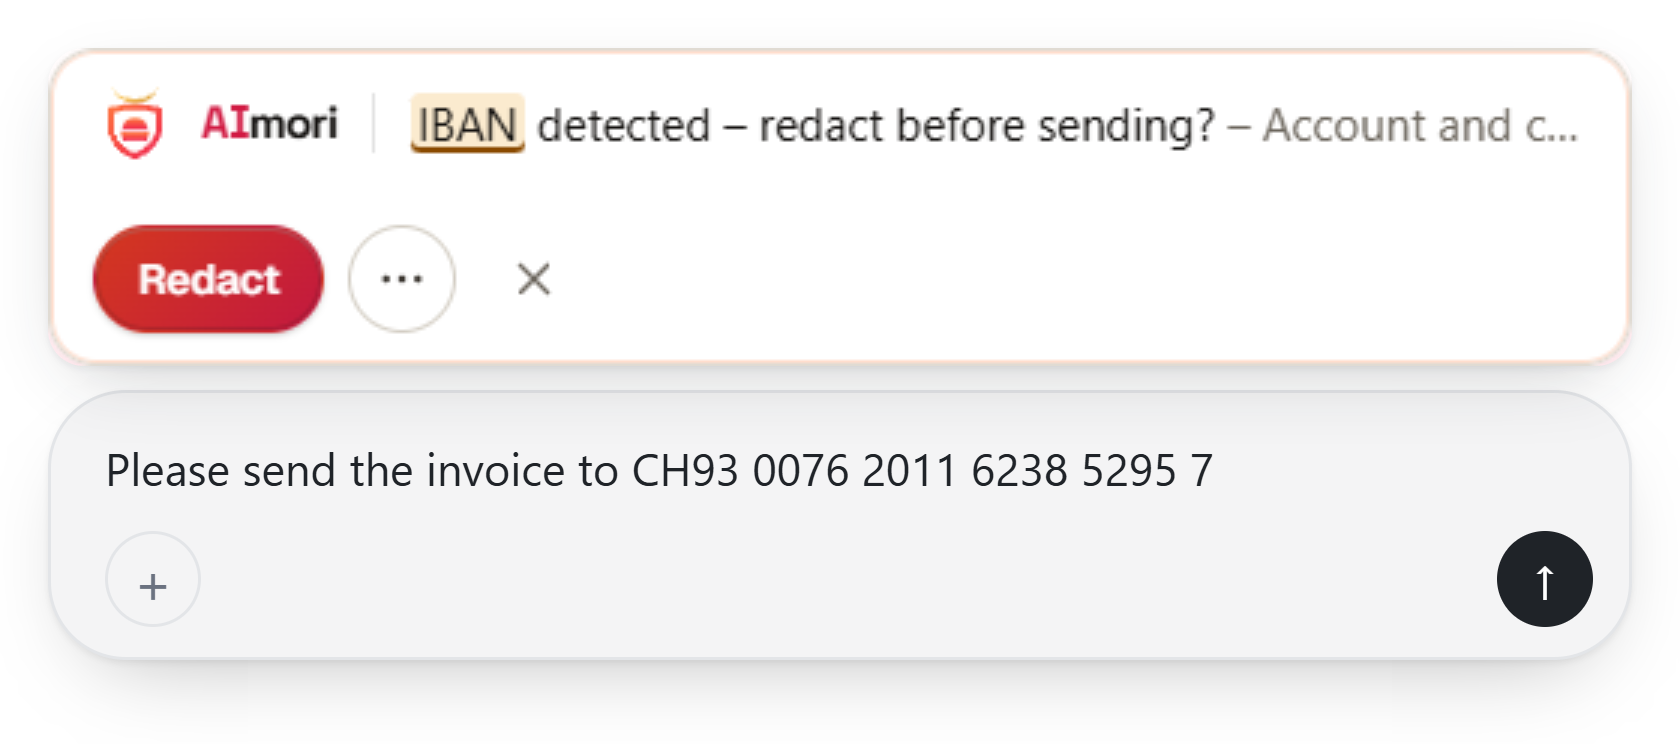
Se un determinato testo contiene dati delicati lo mostra il test gratuito «Questo testo è sicuro per ChatGPT?», direttamente nel browser.
Fonti
Informazioni aggiornate al 14.10.2026.
- IFPDT: Current data protection legislation is directly applicable to AI (comunicazione del 9.11.2023)
- Legge federale sulla protezione dei dati (LPD), RS 235.1, art. 5, 9, 16, 17
- Codice penale svizzero, art. 321 · Legge sulle banche, art. 47
- GDPR (Regolamento (UE) 2016/679), art. 28 e 44 segg.
- OpenAI: How your data is used to improve model performance · Articolo di assistenza sull'uso dei dati