Modello Word in inglese (DOCX, 4 KB) PDF compilabile in inglese (38 KB)
Gratuito, senza registrazione e senza indirizzo e-mail. Aggiornato al 14 ottobre 2026.
Perché una direttiva sull'IA?
- Legge sulla protezione dei dati (LPD): vale anche per l'IA. Lo sottolinea l'Incaricato federale della protezione dei dati e della trasparenza (IFPDT). Chi inserisce dati personali in un servizio di IA li trasmette a un fornitore. L'azienda deve rispettare i principi del trattamento (art. 6), garantire un'adeguata sicurezza dei dati (art. 8) e scegliere con cura i responsabili del trattamento (art. 9). Per la comunicazione all'estero valgono regole aggiuntive (art. 16).
- GDPR: i collaboratori hanno bisogno di istruzioni. Chi tratta dati personali di persone nell'UE deve adottare misure tecniche e organizzative (art. 32) e vincolare contrattualmente i responsabili del trattamento (art. 28). Secondo l'art. 32 par. 4, i collaboratori trattano i dati personali solo su istruzione. Una direttiva scritta è un'istruzione di questo tipo.
- AI Act UE, art. 4: promuovere l'alfabetizzazione in materia di IA. L'art. 4 si applica dal 2 febbraio 2025 a fornitori e deployer di sistemi di IA. È deployer anche un'azienda che usa servizi di IA a livello professionale. Dalla nuova formulazione introdotta dal regolamento modificativo (UE) 2026/1744 («Digital Omnibus», in vigore dal 27 luglio 2026), i deployer devono adottare misure che promuovano l'alfabetizzazione in materia di IA del loro personale; non è richiesto un livello determinato. Le aziende svizzere sono interessate se sono stabilite nell'UE, offrono sistemi di IA nell'UE o se l'output dell'IA viene utilizzato nell'UE (art. 2).
- Segreti: obblighi aggiuntivi. Studi medici, studi legali, uffici di revisione e banche sono soggetti al segreto professionale o bancario (art. 321 Codice penale, art. 47 Legge sulle banche). Molte altre aziende hanno obblighi contrattuali di riservatezza. I segreti commerciali sono protetti dall'art. 162 Codice penale.
Soprattutto, però, una direttiva elimina l'incertezza nel team: chi sa cosa è consentito usa l'IA in modo più sicuro e non deve ripiegare di nascosto su account privati. Maggiori dettagli nella guida Shadow AI nelle PMI.
Policy ChatGPT per i collaboratori: cosa disciplina il modello
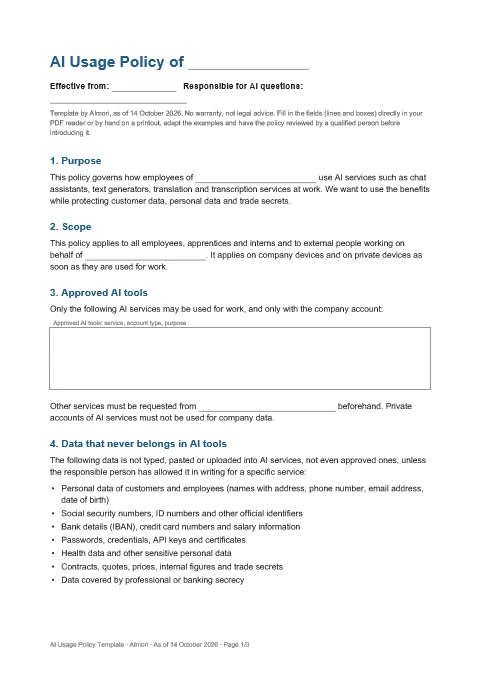
Il modello sta su due pagine più una pagina da firmare e vale allo stesso modo per ChatGPT, Copilot, Gemini, Claude e altri servizi di IA. Le sezioni:
- Scopo: per cosa si può usare l'IA e cosa viene protetto.
- Campo d'applicazione: a chi si applicano le regole, anche sui dispositivi privati.
- Strumenti di IA consentiti: campo per servizi, tipo di account e scopo. Gli account privati non sono consentiti per i dati aziendali.
- Dati che non vanno mai inseriti negli strumenti di IA: dati personali, numeri AVS, IBAN, password, dati sanitari, contratti e segreti commerciali, più un campo per i Suoi casi specifici.
- Gestione dei risultati: verifica, responsabilità, nessuna decisione sulle persone presa solo dall'IA.
- Formazione: campo per forma, durata e data (alfabetizzazione in materia di IA secondo l'art. 4 AI Act).
- Strumenti tecnici: gli avvisi prima dell'invio integrano le regole.
- Segnalare gli incidenti: a un servizio interno, senza sanzioni per chi segnala rapidamente.
- Violazioni e verifica, più una conferma da firmare.
Segnaposto da compilare: nome dell'azienda, valida dal, persona responsabile, strumenti consentiti, altri dati vietati, formazione, servizio di segnalazione e prossima verifica. In Word sono evidenziati in giallo; nel PDF compila i campi direttamente nel programma PDF oppure li completa a mano sulla stampa.
Come introdurre la direttiva
- Adattare: scaricare il modello, compilare i campi, adattare gli esempi alla Sua azienda.
- Far verificare: da uno specialista, in particolare in caso di segreto professionale o di collaboratori nell'UE.
- Spiegare: presentarla al team, chiarire le domande, far firmare la conferma.
- Formare e verificare: breve formazione all'assunzione e ogni anno, aggiornare la direttiva una volta all'anno.
Applicarla tecnicamente con AImori
Una direttiva funziona solo se nella pratica quotidiana ci si pensa. AImori è un'estensione del browser gratuita per Chrome ed Edge: controlla gli input sui siti di IA localmente nel browser e avvisa prima dell'invio se contengono IBAN, numeri AVS, password o dati dei clienti. Così la sezione 4 della direttiva diventa un promemoria al momento giusto. Anche la sezione 3 si può tradurre in pratica: sui siti di IA non autorizzati, AImori mostra un avviso o una pagina di blocco con un pulsante verso lo strumento consentito.
Con Intune o Criteri di gruppo l'estensione arriva su tutte le postazioni di lavoro, senza server e senza account utente. I contenuti non vanno né al reparto IT né a terzi. Maggiori dettagli: Cosa viene riconosciuto
Domande frequenti
Una PMI deve avere una direttiva sull'IA?
Nel diritto svizzero non esiste un obbligo esplicito di avere proprio questo documento. Chi tratta dati personali deve però garantire la sicurezza dei dati e dare istruzioni ai collaboratori. Una direttiva scritta è il modo più semplice per farlo e, in caso di problemi, dimostra che l'azienda aveva delle regole.
L'AI Act dell'UE si applica in Svizzera?
Non direttamente. Riguarda le aziende svizzere se sono stabilite nell'UE, offrono sistemi di IA nell'UE o se l'output viene utilizzato lì. Se ciò valga va chiarito caso per caso con uno specialista.
Posso modificare e trasmettere il modello?
Sì. Può adattare liberamente il modello e usarlo nella Sua azienda, anche per i clienti che assiste.
Basta una direttiva da sola?
È la base. Nella pratica quotidiana gli errori capitano comunque, ad esempio quando si copia un intero scambio di e-mail. Formazione e strumenti tecnici come AImori intercettano questi errori.
Nessuna consulenza legale. Questa pagina e il modello offrono una panoramica generale aggiornata al 14.10.2026, senza garanzia di completezza ed esattezza. Faccia verificare la direttiva da uno specialista prima di introdurla.
Fonti
Informazioni aggiornate al 14.10.2026.
- IFPDT: Current data protection legislation is directly applicable to AI (comunicazione del 9.11.2023)
- Legge federale sulla protezione dei dati (LPD), RS 235.1, art. 6, 8, 9, 16
- GDPR (Regolamento (UE) 2016/679), art. 28 e 32
- AI Act (Regolamento (UE) 2024/1689), art. 2, 3 punto 4, 4 e 113
- Regolamento modificativo (UE) 2026/1744, «Digital Omnibus», nuova formulazione dell'art. 4
- Codice penale svizzero, art. 162 e 321 · Legge sulle banche, art. 47